加盟店はカード情報の非保持化あるいはPCI DSS準拠--実行計画まとまる(クレジット取引セキュリティ対策協議会) | ScanNetSecurity
2026.10.07(水)

加盟店はカード情報の非保持化あるいはPCI DSS準拠--実行計画まとまる(クレジット取引セキュリティ対策協議会)

クレジット取引セキュリティ対策協議会は、「クレジットカード取引におけるセキュリティ対策の強化に向けた実行計画-2017-」を取りまとめ、発表した。

製品・サービス・業界動向 業界動向
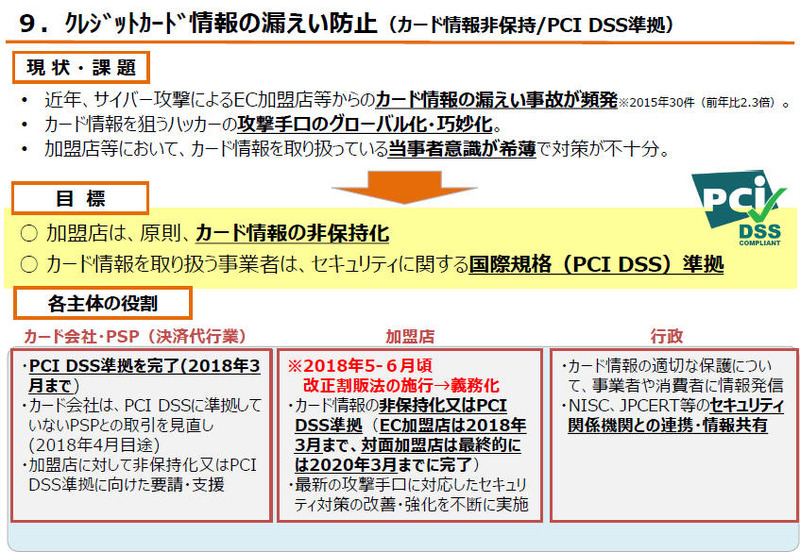
カード情報の漏えい対策
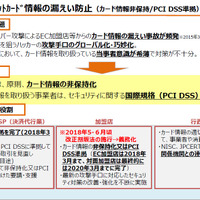
カード情報の漏えい対策 全 3 枚 拡大写真
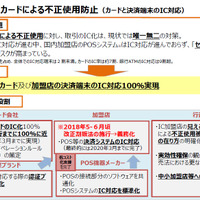
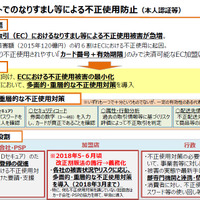
クレジット取引セキュリティ対策協議会は3月8日、「クレジットカード取引におけるセキュリティ対策の強化に向けた実行計画-2017-」を取りまとめ、発表した。この実行計画は、「カード情報の漏えい対策」(カード情報を盗らせない)、「偽造カードによる不正使用対策」(偽造カードを使わせない)、「ECにおける不正使用対策」(ネットでなりすましをさせない)を3つの柱としている。

たとえば「カード情報の漏えい対策」では、カード会社・PSPの決済代行業は2018年3月までにPCI DSS準拠を完了すること、加盟店はカード情報の非保持化またはPCI DSS準拠(EC加盟店は2018年3月まで、対面加盟店は最終的に2020年3月まで)を行うこと(2018年5~6月頃に改正割賦販売法が施行され、義務化される)。行政はカード情報の適切な保護について、事業者や消費者に情報発信することや、NISC、JPCERT等のセキュリティ関係機関との連携・情報共有などを行うこととしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  2. 異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

    異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

  3. 最初は正しかった設定が時とともに正しくなくなる ~ TwoFive が MXSCORE/25 for Cloud で挑む M365 の設定乖離

    最初は正しかった設定が時とともに正しくなくなる ~ TwoFive が MXSCORE/25 for Cloud で挑む M365 の設定乖離PR

  4. 九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

    九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

  5. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

ランキングをもっと見る
PageTop