IoT機器が発信元と考えられるアクセスの増加を確認、Miraiとは異なる特徴(警察庁) | ScanNetSecurity
2026.10.02(金)

IoT機器が発信元と考えられるアクセスの増加を確認、Miraiとは異なる特徴(警察庁)

警察庁は、不正プログラムに感染したIoT機器が発信元と考えられるアクセスの増加等について発表した。

脆弱性と脅威 脅威動向
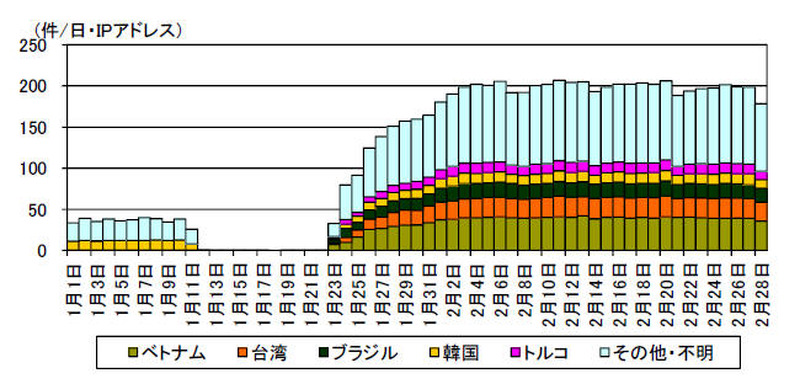
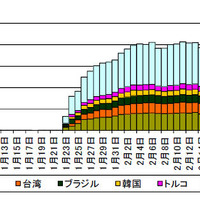
宛先ポート5358/TCP に対するアクセス件数の発信元・地域別推移 i (H29.1.1~2.28)
宛先ポート5358/TCP に対するアクセス件数の発信元・地域別推移 i (H29.1.1~2.28) 全 2 枚 拡大写真
警察庁は3月22日、不正プログラムに感染したIoT機器が発信元と考えられるアクセスの増加等について発表した。これは、2017年2月における、インターネット定点観測システムへのアクセス情報等を観測・分析した結果、1月下旬頃から宛先ポート5358/TCPに対するアクセスの急増を観測したというもの。

これらのアクセスは、宛先ポート23/TCPに対してもアクセスをしている発信元IPアドレスが約52%存在していた。それらの発信元IPアドレスに対して、Webブラウザでアクセスしたところ、ネットワークカメラやルータ等のネットワーク機器のログイン画面が表示されることを確認したという。

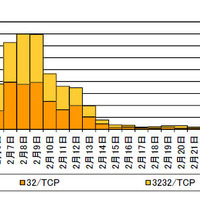
なお、これらのアクセスには「Mirai」ボットの特徴のひとつとされている「宛先IPアドレスとTCPシーケンス番号の一致」はみられなかったことから、「Mirai」ボットとは異なる不正プログラムに感染したIoT機器からのアクセスである可能性が考えられるとしている。一方、2月6日から宛先ポート32/TCPおよび3232/TCPに対するアクセスの急増を観測しているが、これらのアクセスの99%以上に「Mirai」ボットの特徴がみられたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

ランキングをもっと見る
PageTop