ランサムウェア「WannaCry」に感染させる攻撃ツールによるアクセスが増加(警察庁) | ScanNetSecurity
2026.11.04(水)

ランサムウェア「WannaCry」に感染させる攻撃ツールによるアクセスが増加(警察庁)

警察庁は、「攻撃ツール『Eternalblue』を悪用した攻撃と考えられるアクセスの観測について」を重要情報として発表した。

脆弱性と脅威 脅威動向
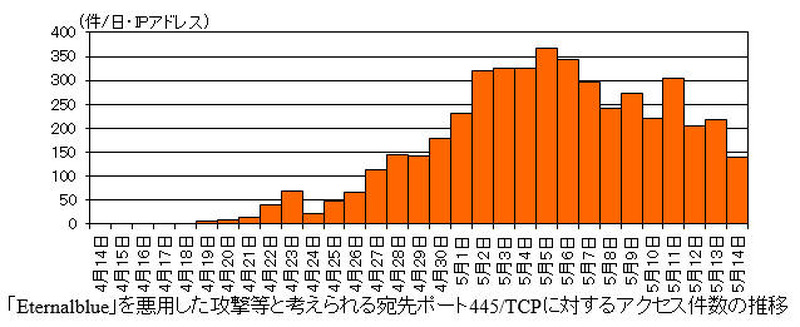
「Eternalblue」を悪用した攻撃等と考えられる宛先ポート445/TCPに対するアクセス件数の推移
「Eternalblue」を悪用した攻撃等と考えられる宛先ポート445/TCPに対するアクセス件数の推移 全 1 枚 拡大写真
警察庁は5月16日、「攻撃ツール『Eternalblue』を悪用した攻撃と考えられるアクセスの観測について」を重要情報として発表した。これは同庁のインターネット定点観測システムへのアクセス情報などの観測、分析により判明したもの。「Eternalblue」は、The Shadow Brokersを名乗る集団によりインターネット上に公開された攻撃ツールのひとつで、Windowsの脆弱性「MS17-010」を標的としている。

公開されたツールには、Windowsに感染するバックドア「Doublepulsar」なども含まれており、現在世界的な被害を発生させているランサムウェア「WannaCry」などにも関連するものとなっている。同庁では、Eternalblueを悪用した無差別な攻撃、あるいはDoublepulsarに感染してバッグドアが作られたコンピュータの探索と考えられるアクセスを4月19日以降、継続して観測している。

これらのツールを組み合わせることで、遠隔からWannaCryなどのランサムウェアに感染させることができ、その手順もインターネット上で公開されている。このことから、Eternalblueを悪用しさまざまな不正プログラムに感染させる攻撃活動が行われている可能性があるとしている。同庁では、MS17-010のパッチを適用しWindowsを最新の状態にするなど、適切な対策を早急に実施するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  3. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  4. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

  5. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

ランキングをもっと見る
PageTop