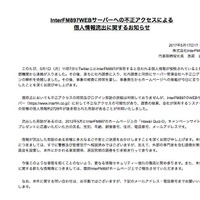
株式会社InterFM897は5月17日、同社のWebサーバへの不正アクセスによる個人情報が抜き取られたことが判明したと発表した。
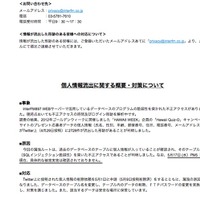
5月1日にTwitter上に同社が保有すると思われる個人情報が投稿されていると外部機関から連絡があり判明した。その後の調査で、同社のWebサーバで活用しているデータベースの、SQLインジェクション脆弱性を突いた不正なアクセスの可能性があり、保有するリスナーの個人情報が抜き取られた形跡があることが判明したとのこと。
漏えいしたのは、2012年5月に同社のホームページ上の「Hawaii Quiz-O」キャンペーンサイトのプレゼント応募者の個人情報(氏名、性別、年齢、郵便番号、住所、電話番号、メールアドレス)約2,728件。
なお、5月17日現在、具体的な被害実害は確認されていないとのこと。
5月1日にTwitter上に同社が保有すると思われる個人情報が投稿されていると外部機関から連絡があり判明した。その後の調査で、同社のWebサーバで活用しているデータベースの、SQLインジェクション脆弱性を突いた不正なアクセスの可能性があり、保有するリスナーの個人情報が抜き取られた形跡があることが判明したとのこと。
漏えいしたのは、2012年5月に同社のホームページ上の「Hawaii Quiz-O」キャンペーンサイトのプレゼント応募者の個人情報(氏名、性別、年齢、郵便番号、住所、電話番号、メールアドレス)約2,728件。
なお、5月17日現在、具体的な被害実害は確認されていないとのこと。