CTIを活用していれば、2011年からの防衛関連企業へのサイバー攻撃は防げた(ラック) | ScanNetSecurity
2026.10.02(金)

CTIを活用していれば、2011年からの防衛関連企業へのサイバー攻撃は防げた(ラック)

ラックは、同社の研究開発部門サイバー・グリッド・ジャパンによる情報提供誌「CYBER GRID JOURNAL VOL.4」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
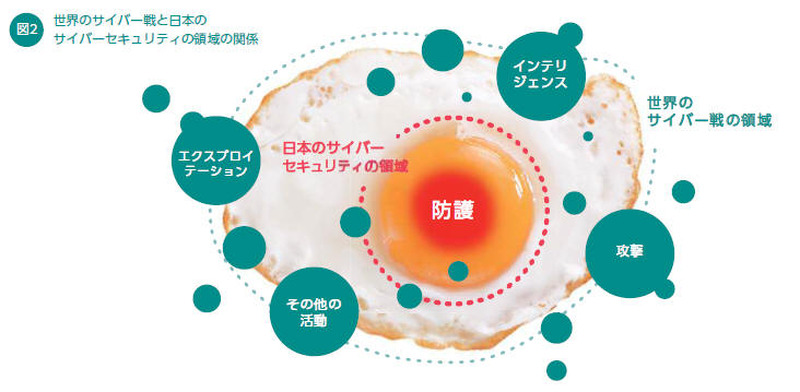
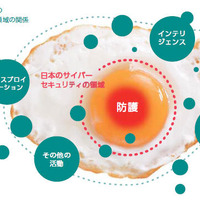
世界のサイバー戦と日本のサイバーセキュリティの領域の関係
世界のサイバー戦と日本のサイバーセキュリティの領域の関係 全 2 枚 拡大写真
株式会社ラックは9月1日、同社の研究開発部門サイバー・グリッド・ジャパンによる情報提供誌「CYBER GRID JOURNAL VOL.4」を公開した。今回は「脅威情報」をテーマにまとめられている。脅威情報とは、「Cyber Threat Intelligence:CTI(サイバー・スレット・インテリジェンス、サイバー脅威インテリジェンスなど)」の訳で、サイバー攻撃という脅威に関する情報を集約・蓄積し、分析することでセキュリティ対策に活かす取り組みのこと。

特集は、サイバー・グリッド・ジャパンの佐藤雅俊氏による「サイバー線から読み解くサイバーセキュリティ」。サイバー空間は陸・海・空・宇宙に次ぐ第五の戦場であり、国家によるサイバー攻撃はすで実施されているとしてエストニアの例を挙げている。その上で、日本のサイバーセキュリティは政府などによる最低限のガイドラインや基準である「防護」が主流であり、攻撃まで視野に入れたエクスプロイテーションやインテリジェンスも含める海外のサイバーセキュリティの考え方と乖離があると指摘している。

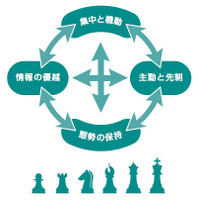
また、軍事作戦の考え方には「態勢の保存」「情報の優越」「手動と先制」「集中と機動」という4つの「戦いの原則」があり、CTIは情報の優越を獲得するために現時点で考えられる有効な手段であるとした。その有効性として、2011年に防衛関連企業がサイバー攻撃を受けて個人情報や機密情報が漏えいした事案を例に、CTIを活用していれば多くのサイバー攻撃の被害を極限まで抑えることができたとしている。同誌ではではこのほか、仲上竜太氏による「リサーチャーの眼」や、川崎基夫を紹介した「ラックの顔」などを掲載している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  5. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

ランキングをもっと見る
PageTop