JIPDECのマークを採用、自治体に普及するメール無害化ソリューションに(クオリティア) | ScanNetSecurity
2026.11.04(水)

JIPDECのマークを採用、自治体に普及するメール無害化ソリューションに(クオリティア)

クオリティアは、標的型メール攻撃対策ソリューション「Active! zone」に、JIPDECが提供する「安心マーク」を実装したと発表した。

製品・サービス・業界動向 新製品・新サービス
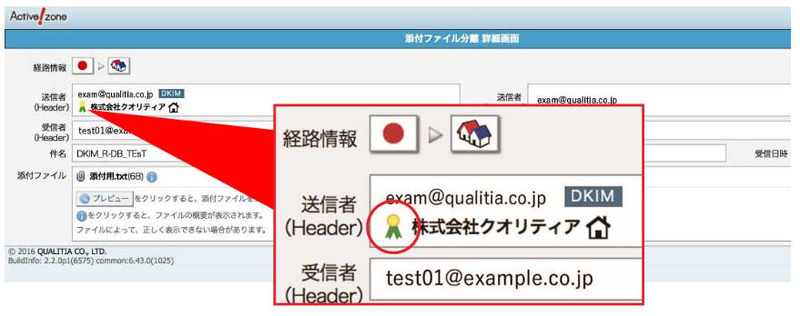
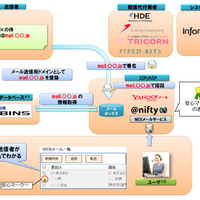
「安心マーク」表示のイメージ
「安心マーク」表示のイメージ 全 1 枚 拡大写真
株式会社クオリティアは9月21日、標的型メール攻撃対策ソリューション「Active! zone」に、一般財団法人日本情報経済社会推進協会(JIPDEC)が提供する「安心マーク」を実装したと発表した。Active! zoneは、ふるまい検知やサンドボックスなどのシステムだけに頼るのではなく、ウイルスの芽を摘む「マクロの除去」やポイントを押さえて確認を促す“人の目”による判断を加えた有効な6つの機能を備えた標的型メール攻撃対策ソリューション。

JIPDECが提供する安心マークは、DKIM(DomainKeys Identified Mail・作成者署名)による送受信でのメール改ざん防止技術と、ROBINSの情報とを組合せることでメール送信者(組織)を特定し、表示さるマーク。これにより、受信者が「正しいメール」であることがわかりやすくなる。なおROBINSは、政党、法人、団体、個人事業者について、名称、メールドメインなどのオフィシャルな情報を提供するもの。標的型メール攻撃などの重大なセキュリティ脅威対策として有効であるとし、金融機関や地方自治体でも普及が進んでいる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. 枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

    枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

  5. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

ランキングをもっと見る
PageTop