「KRACKs」に対して、現時点で想定される脅威と対策をまとめたレポート(NTTデータ先端技術) | ScanNetSecurity
2026.11.16(月)

「KRACKs」に対して、現時点で想定される脅威と対策をまとめたレポート(NTTデータ先端技術)

NTTデータ先端技術は、緊急レポート「KRACKs(key reinstallation attacks:鍵再インストール攻撃)について」を発表した。

脆弱性と脅威 脅威動向
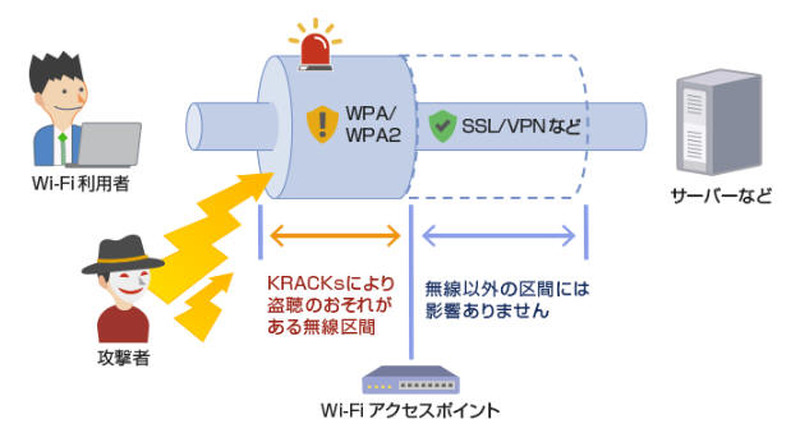
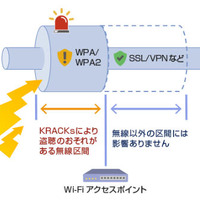
攻撃のイメージ
攻撃のイメージ 全 3 枚 拡大写真
NTTデータ先端技術株式会社は10月19日、緊急レポート「KRACKs(key reinstallation attacks:鍵再インストール攻撃)について」を発表した。この攻撃は、ベルギーの研究者であるMathy Vanhoef氏が、無線LAN(Wi-Fi)の認証プロトコルに複数の脆弱性があることを10月16日に公開したもの。Vanhoef氏は、2017年12月にイギリスで開催されるBlack Hat Europe 2017で、これら一連の脆弱性および攻撃手法の詳細を明らかにするとしている。

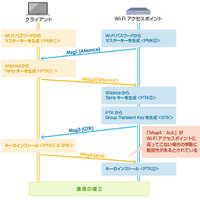
同レポートは、同日時点で公開されている情報をもとに、想定される脅威と対策についてIL-CSIRTの見解をまとめている。一連の脆弱性は、Wi-Fiの認証プロトコルであるWPA/WPA2の「4-way handshake」などの仕様に起因するもの。「KRACKs(Key Reinstallation AttaCKs)」は、これらの脆弱性をつく攻撃手法の名称で、Vanhoef氏が名付けている。KRACKsの攻撃手法によって、WPA/WPA2プロトコルの暗号化を解読してWi-Fiの通信内容を復号・盗聴することが可能となる。

攻撃の対象となる機器は、WPA/WPA2をサポートするすべてのWi-Fi機器で、クライアント側だけでなくAP側も影響を受ける可能性がある。攻撃により盗み見られる情報は、クライアントとAPの間で電波を使い通信する間の平文情報。また、脆弱性悪用の条件として、攻撃者が電波の届く範囲にいることが前提となる。レポートでは対策方法として、OS/機器ベンダ提供のパッチ適用/バージョンアップを行うこと、VPNやSSLなど通信の暗号化を行うこと、電波の届く範囲を最小限とすることを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  4. スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

    スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

  5. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

ランキングをもっと見る
PageTop