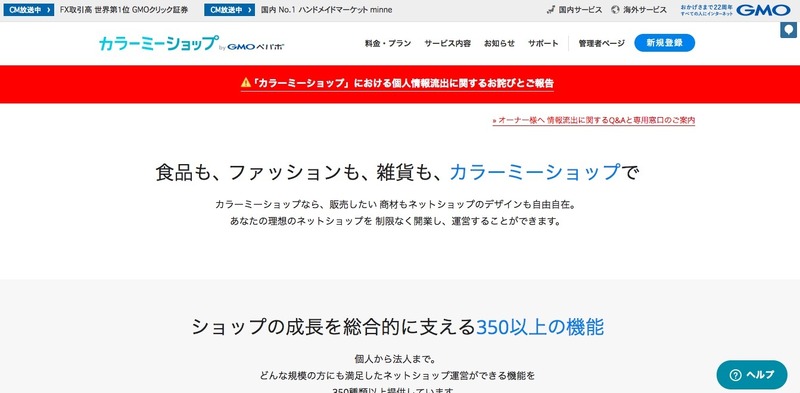
GMOペパボ株式会社は1月26日、同社が運営するネットショップ運営サービス「カラーミーショップ」において、第三者による不正アクセスが確認されクレジットカード情報の流出の可能性があることが判明したと発表した。
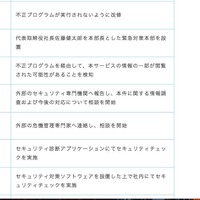
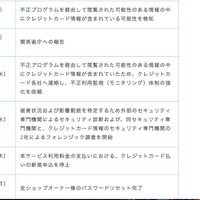
これは1月7日、サーバー異常検知システムによりアラートを検知し調査したところ、同サービスの独自アプリケーションの機能を悪用した不正アクセスが発生し本サービスの情報が閲覧され、ショップオーナーおよび購入者の情報が流出した可能性があることが判明したというもの。
流出した可能性のある個人情報は下記の通り。
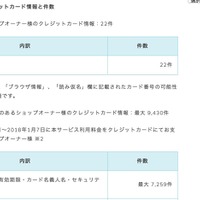
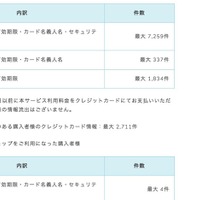
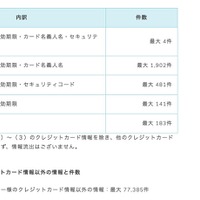
・2017年3月16日~2018年1月7日に本サービス利用料金をクレジットカードにて支払ったショップオーナーのクレジットカード情報(カード番号、有効期限、名義人名、セキュリティコード):最大9,430件
・ネットショップを利用した購入者のクレジットカード情報(カード番号、有効期限、名義人名、セキュリティコード):最大2,711件
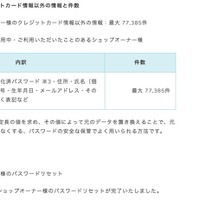
・同サービスを利用中・利用経験のあるショップオーナーのカード情報以外の情報(ログインID、ハッシュ化済パスワード、住所、氏名(個人・法人名)、電話番号、生年月日、メールアドレス、その他特定商取引法に基づく表記など):最大 77,385件
なお、現在のところ本件による流出の可能性がある情報の不正利用等といった二次被害の報告は確認されていないとのこと。