Netflix、マイクロソフトを騙るフィッシングメールに注意を呼びかけ(フィッシング対策協議会) | ScanNetSecurity
2026.11.04(水)

Netflix、マイクロソフトを騙るフィッシングメールに注意を呼びかけ(フィッシング対策協議会)

フィッシング対策協議会は、Netflixを騙るフィッシングメールに関する情報をアップデートし、注意喚起を発表した。

脆弱性と脅威 脅威動向
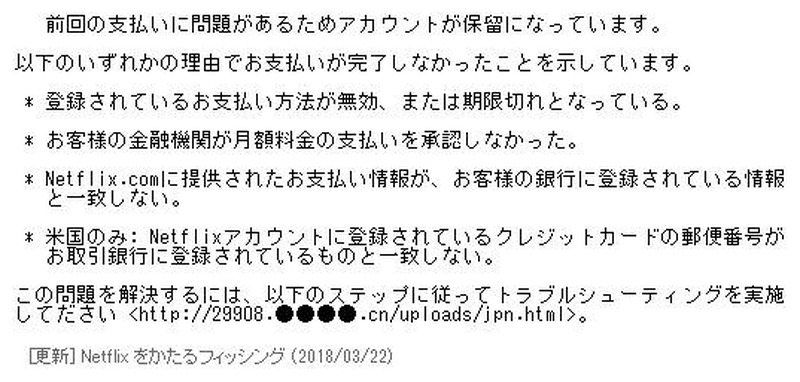
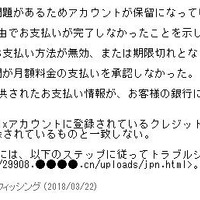
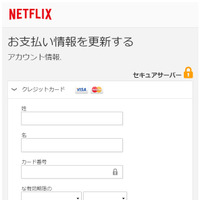
確認されたフィッシングメール(Netflix)
確認されたフィッシングメール(Netflix) 全 5 枚 拡大写真
フィッシング対策協議会は3月22日、Netflixを騙るフィッシングメールに関する情報をアップデートし、注意喚起を発表した。新たに確認されたフィッシングメールは「支払いが完了していない」という件名で、支払いが完了しなかったためアカウントが保留になっているとして、トラブルシューティングのためにリンクをクリックさせようとする。

確認されたフィッシングサイトのURLは以下の通り。

メール内の URL
http://ow.ly/●●●●
http://29908.●●●●.cn/uploads/jpn.html
http://54965.●●●●.cn/uploads/jpn.html

転送先の URL
https://saison-card-international-auth-ssl.●●●●.net/jp/indexa.html

同協議会によると、3月22日15時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてクレジットカード情報 (姓、名、カード番号、有効期限、セキュリティコードなど)を絶対に入力しないよう呼びかけている。

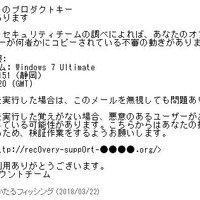
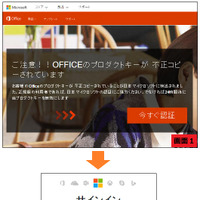
また同協会では同日、マイクロソフトを騙るフィッシングメールについても注意喚起を発表している。メールの件名は「Microsoftアカウントの不審なサインイン」というもので、「プロダクトキーが何者かにコピーされている不審な動きがある」として、検証作業のためにログインさせようとする。こちらもフィッシングサイトは稼働中であり、注意を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop