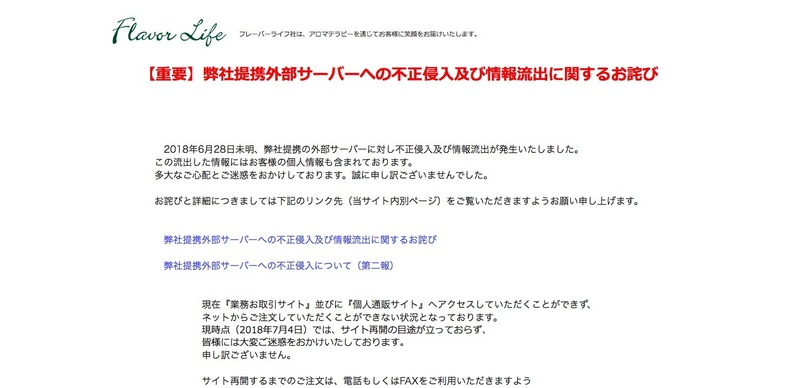
株式会社フレーバーライフ社は7月4日、6月28日に第一報を公表した同社提携外部サーバへの不正侵入について、サーバ運営会社とクレジットカード決済代行会社との共同調査にて判明した結果を第二報として発表した。
これは6月28日未明に同社提携外部サーバへの不正侵入が発生、データが外部に流出し第三者により読み書き可能な状態となったことが判明したというもの。
サーバー管理会社との共同調査の結果、6月26日より問い合わせ等のユーザーからの入力が可能なコンテンツからと推測される不正アクセスが開始され、その後データアクセスの最高権限に侵入され、データの読み書きが可能な状態となり、さらにサーバ内の残存データも改ざんされたとのこと。
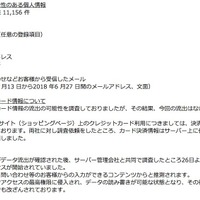
流出した可能性があるのは、氏名、性別、生年月日(任意の登録項目)、住所、電話番号、メールアドレス、パスワード、利用履歴、2018年6月13日から2018年6月27日までの問い合わせメール(メールアドレス、文面)などの個人情報11,156件。
なお、同社ECサイトではクレジットカード利用時は決済代行会社2社を利用しており、カード決済情報はサーバー上に保存されていない。
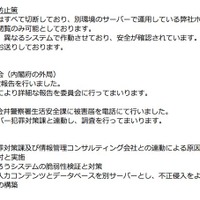
現在、同社では当該サーバの接続はすべて切断済みで、別環境のサーバで運用している同社ホームページも、外部からの接続は閲覧のみ可能としている。今後はシステムの脆弱性検証と対策を実施し、ユーザーからの情報入力コンテンツとデータベースを別サーバーとし不正侵入を困難にするシステムの構築を目指すという。
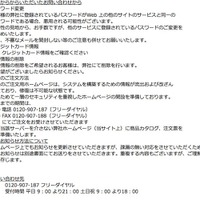
同社では、他のサービスと同一のパスワードを利用している場合は変更をするよう呼びかけている。また個人情報の削除を希望する顧客には対応するとのこと。
これは6月28日未明に同社提携外部サーバへの不正侵入が発生、データが外部に流出し第三者により読み書き可能な状態となったことが判明したというもの。
サーバー管理会社との共同調査の結果、6月26日より問い合わせ等のユーザーからの入力が可能なコンテンツからと推測される不正アクセスが開始され、その後データアクセスの最高権限に侵入され、データの読み書きが可能な状態となり、さらにサーバ内の残存データも改ざんされたとのこと。
流出した可能性があるのは、氏名、性別、生年月日(任意の登録項目)、住所、電話番号、メールアドレス、パスワード、利用履歴、2018年6月13日から2018年6月27日までの問い合わせメール(メールアドレス、文面)などの個人情報11,156件。
なお、同社ECサイトではクレジットカード利用時は決済代行会社2社を利用しており、カード決済情報はサーバー上に保存されていない。
現在、同社では当該サーバの接続はすべて切断済みで、別環境のサーバで運用している同社ホームページも、外部からの接続は閲覧のみ可能としている。今後はシステムの脆弱性検証と対策を実施し、ユーザーからの情報入力コンテンツとデータベースを別サーバーとし不正侵入を困難にするシステムの構築を目指すという。
同社では、他のサービスと同一のパスワードを利用している場合は変更をするよう呼びかけている。また個人情報の削除を希望する顧客には対応するとのこと。