Monappyは9月2日、Monacoinウォレットサービス「Monappy」にてホットウォレットに保管されていた全てのMonacoinが不正に出金されたことが判明したと発表した。
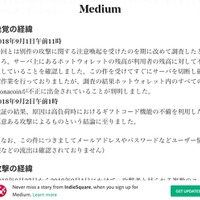
これは9月1日午前11時に、別件の攻撃に関する注意喚起を受け調査した際、サーバ上にあるホットウォレットの残高が利用者の残高に対して不足していることが判明したというもの。すぐにサーバを切断し確認作業を行ったが、ホットウォレット内のすべてのMonacoinが不正に出金されていた。
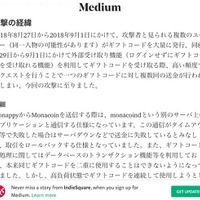
原因について調査したところ、2018年8月27日から9月1日にかけて攻撃者と見られる複数のユーザーがギフトコードを大量に発行、同8月29日から9月1日にログインせずにギフトコードを受け取れる機能を利用してギフトコードを受け取る際に高い頻度でリクエストを行い、一つのギフトコードに対し複数回の送金が行われてしまったとのこと。
被害対象となるのはMonappyに残高を所持する全利用者7,735人で、被害全額にあたる93078.7316 monaを補填する。
なお、メールアドレスやパスワードなどユーザー情報などの流出は確認されておらず、ウォレット全残高の54.2%にあたるコールドウォレット内のMonacoinの不正出金はないとのこと。
Monappyでは、攻撃を許したモニタリング体制の不備とテストや確認の不備などが根本的な原因と認識している。
これは9月1日午前11時に、別件の攻撃に関する注意喚起を受け調査した際、サーバ上にあるホットウォレットの残高が利用者の残高に対して不足していることが判明したというもの。すぐにサーバを切断し確認作業を行ったが、ホットウォレット内のすべてのMonacoinが不正に出金されていた。
原因について調査したところ、2018年8月27日から9月1日にかけて攻撃者と見られる複数のユーザーがギフトコードを大量に発行、同8月29日から9月1日にログインせずにギフトコードを受け取れる機能を利用してギフトコードを受け取る際に高い頻度でリクエストを行い、一つのギフトコードに対し複数回の送金が行われてしまったとのこと。
被害対象となるのはMonappyに残高を所持する全利用者7,735人で、被害全額にあたる93078.7316 monaを補填する。
なお、メールアドレスやパスワードなどユーザー情報などの流出は確認されておらず、ウォレット全残高の54.2%にあたるコールドウォレット内のMonacoinの不正出金はないとのこと。
Monappyでは、攻撃を許したモニタリング体制の不備とテストや確認の不備などが根本的な原因と認識している。