Nginxの脆弱性を悪用する攻撃準備中か、ダークウェブの観察で判明(Antuit) | ScanNetSecurity
2026.11.05(木)

Nginxの脆弱性を悪用する攻撃準備中か、ダークウェブの観察で判明(Antuit)

Antuitは、同社のサイバーセキュリティ対策事業「CYFIRMA(サイファーマ)」より、Nginxの脆弱性(CVE-2018-16843、CVE-2018-16844、CVE-2018-16845)を悪用した攻撃に関する注意喚起レポートを発表した。

脆弱性と脅威 脅威動向
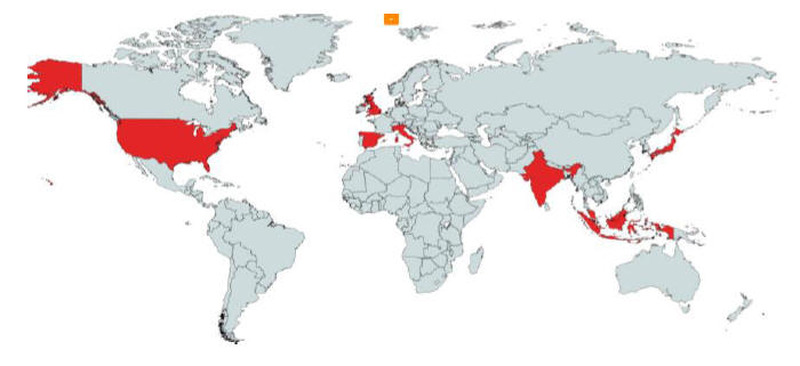
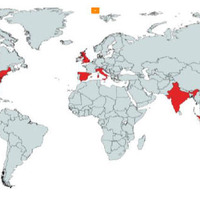
標的とされる可能性がある国: 米国、英国、日本、東南アジア諸国など
標的とされる可能性がある国: 米国、英国、日本、東南アジア諸国など 全 1 枚 拡大写真
Antuit株式会社は11月15日、同社のサイバーセキュリティ対策事業「CYFIRMA(サイファーマ)」より、Nginxの脆弱性(CVE-2018-16843、CVE-2018-16844、CVE-2018-16845)を悪用した攻撃に関する注意喚起レポートを発表した。これは、CYFIRMA脅威インテリジェンスチーム(CTI)が11月8日からダークウェブフォーラム上において同脆弱性の悪用に関する会話を傍受したことによるもの。

Nginxは、Webサービス、リバースプロキシ、キャッシュ、ロードバランシング、メディアストリーミングなどに使用されるオープンソースのツール。パフォーマンスと安定性を目的とするWebサーバとして開発されており、メール(IMAP、POP3およびSMTP)のプロキシサーバとしての機能、HTTP、TCPおよびUDPサーバ用のリバースプロキシおよびロードバランサとしての機能も搭載する。

上記の3つの脆弱性は、すでに修正パッチが提供されているが、パッチが非適用の場合にはDoS攻撃や情報搾取などを実行される可能性がある。CTIによると、ダークウェブやハッカーフォーラムにおいて、Nginxの脆弱性に関する会話が急激に増加していることを観察しており、11月8日から「NGUME」と「LongNeck」の2つのキャンペーンを実施しているとみている。

キャンペーンの実施目的は、脆弱性の影響を受けやすいNginx Webサーバ・リバースプロキシを特定するためのグローバルな偵察であり、米国、英国、日本、東南アジア諸国などが標的となる可能性がある。犯罪者はNginxの脆弱性を悪用する「Face-NGINX」というエクスプロイトを設計しており、これはWebサイトの速度の低下や、完全なフリーズが可能になるという。キャンペーンの動機は風評被害とサービスの中断であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  3. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  4. 「アイリスプラザ」に不正アクセス、安全確保のため一時停止

    「アイリスプラザ」に不正アクセス、安全確保のため一時停止

  5. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

ランキングをもっと見る
PageTop