全国銀行協会を騙り、カード情報を入力させるフィッシングサイトを確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.21(土)

全国銀行協会を騙り、カード情報を入力させるフィッシングサイトを確認(フィッシング対策協議会)

フィッシング対策協議会は、全国銀行協会を騙るフィッシングサイトが確認されているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
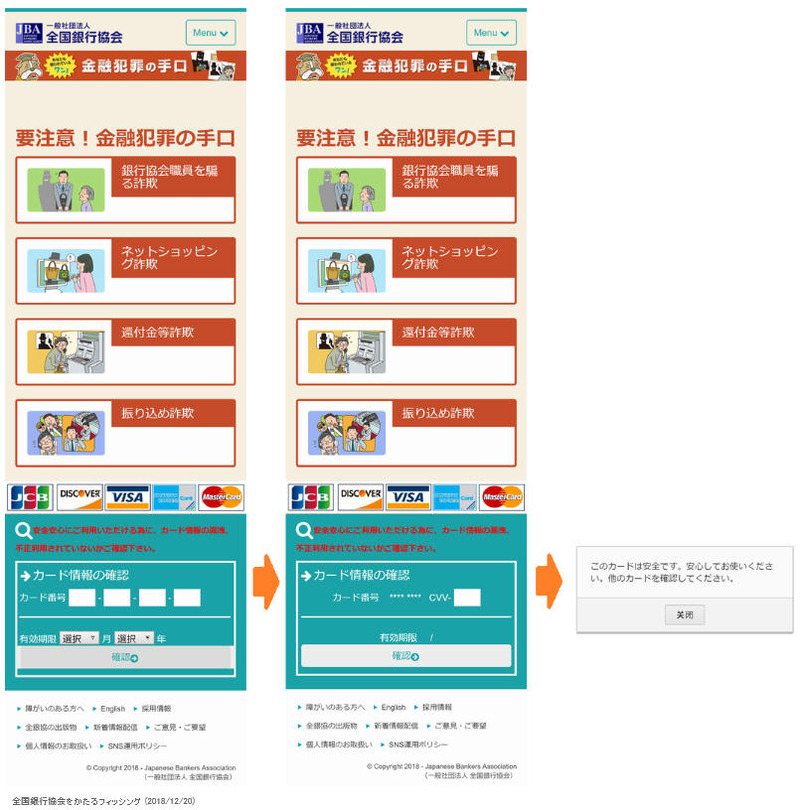
確認されたフィッシングサイト
確認されたフィッシングサイト 全 1 枚 拡大写真
フィッシング対策協議会は12月20日、全国銀行協会を騙るフィッシングサイトが確認されているとして、注意喚起を発表した。確認されたフィッシングサイトは、カード情報の漏えいや不正利用されていないかを確認するために、カード番号と有効期限、CVVを入力するものとなっている。確認されたフィッシングサイトのURLは次の通り。ドメイン名が本来の「zenginkyo」ではなく「zenginkyoo」となっている。

http://www.zenginkyoo.●●●●/
http://zenginkyoo.●●●●/

同協議会では、12月20日14時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼しているという。また、このようなフィッシングサイトにてクレジットカード情報(カード番号、有効期限、CVV)などを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  3. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  4. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop