三井住友銀行を騙るフィッシングSMSを確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.02(月)

三井住友銀行を騙るフィッシングSMSを確認(フィッシング対策協議会)

フィッシング対策協議会は、三井住友銀行を騙るフィッシングサイトへ誘導するショートメッセージ(SMS)の報告を受けているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
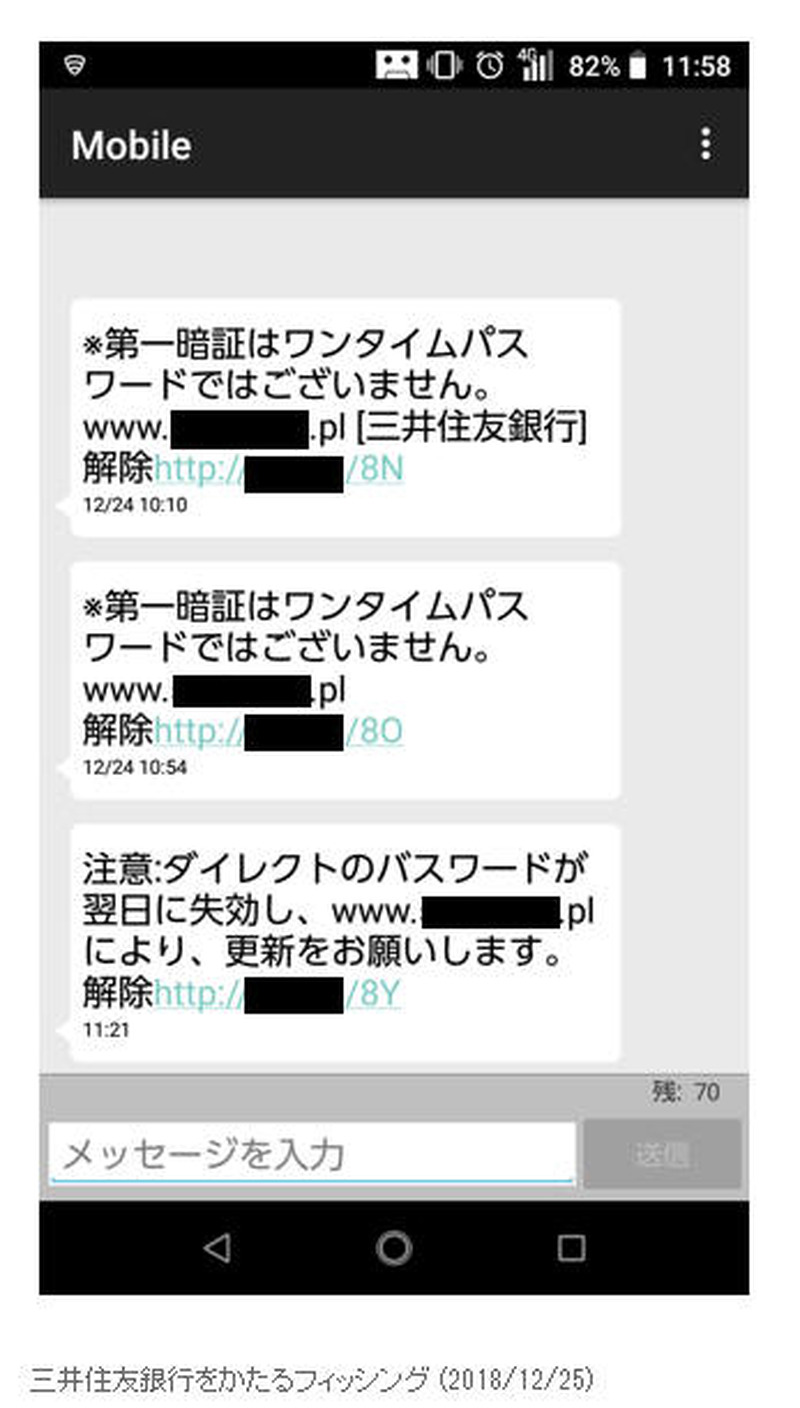
確認されたフィッシングSMS
確認されたフィッシングSMS 全 2 枚 拡大写真
フィッシング対策協議会は12月25日、三井住友銀行を騙るフィッシングサイトへ誘導するショートメッセージ(SMS)の報告を受けているとして、注意喚起を発表した。確認されたSMSは、「第一暗証はワンタイムパスワードではございません」や「注意:ダイレクトのパスワードが翌日に失効した」などというもので、リンクをクリックさせようとする。確認されたフィッシングサイトのURLは次の通り。

http://www.●●●.pl/

同協議会では、12月25日14時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼しているという。また、このようなフィッシングサイトにて店番号・口座番号、契約者番号、第一暗証を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

  5. サクラエディタにOSコマンドインジェクションの脆弱性

    サクラエディタにOSコマンドインジェクションの脆弱性

ランキングをもっと見る
PageTop