「NOTICE」と合わせ、感染IoT利用者にも注意喚起(総務省、NICT、ICT-ISAC) | ScanNetSecurity
2026.11.12(木)

「NOTICE」と合わせ、感染IoT利用者にも注意喚起(総務省、NICT、ICT-ISAC)

総務省、NICT、ICT-ISACは、マルウェアに感染しているIoT機器の利用者に対する注意喚起の実施について発表した。

製品・サービス・業界動向 業界動向
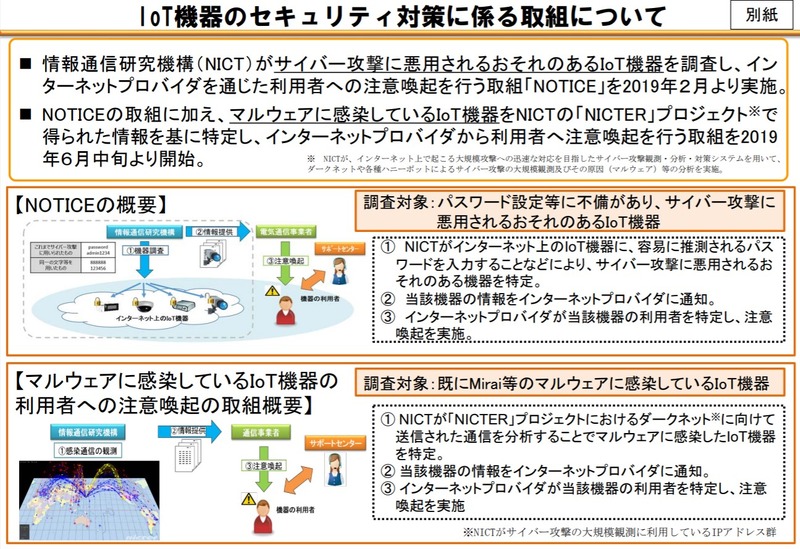
IoT機器のセキュリティ対策に係る取組について
IoT機器のセキュリティ対策に係る取組について 全 1 枚 拡大写真
総務省、国立研究開発法人情報通信研究機構(NICT)、一般社団法人ICT-ISACは6月14日、マルウェアに感染しているIoT機器の利用者に対する注意喚起の実施について発表した。これは、IoT機器を悪用したサイバー攻撃の深刻化を踏まえ、2018年5月に改正された国立研究開発法人情報通信研究機構法に基づき、2019年2月よりNICTがサイバー攻撃に悪用されるおそれのある機器を調査し、インターネットプロバイダを通じた利用者への注意喚起を行う取組「NOTICE」の実施を受けたもの。

NICTがNICTERプロジェクトで得られた情報を基に、マルウェア感染を原因とする通信を行っている機器を検知し、インターネットプロバイダにおいて当該機器の利用者を特定。その利用者に対して、総務省が設置しているNOTICEサポートセンター(インターネットプロバイダによっては当該インターネットプロバイダのサポート窓口)が、Webサイトや電話による問合せ対応等を通じて適切なセキュリティ対策を案内する。

「NOTICE」がIoT機器のパスワード設定などの不備を調査したことに対し、NICTERプロジェクトはすでにマルウェアに感染しているIoT機器を調査している。利用者への注意喚起は、6月中旬から準備が整い次第、実施していくとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop