脆弱性のあるリモートデスクトップサービスを探索するアクセスが増加(警察庁) | ScanNetSecurity
2026.11.06(金)

脆弱性のあるリモートデスクトップサービスを探索するアクセスが増加(警察庁)

警察庁は、「リモートデスクトップサービスを標的としたアクセスの増加等について」とする注意喚起を「@police」において公開した。

脆弱性と脅威 脅威動向
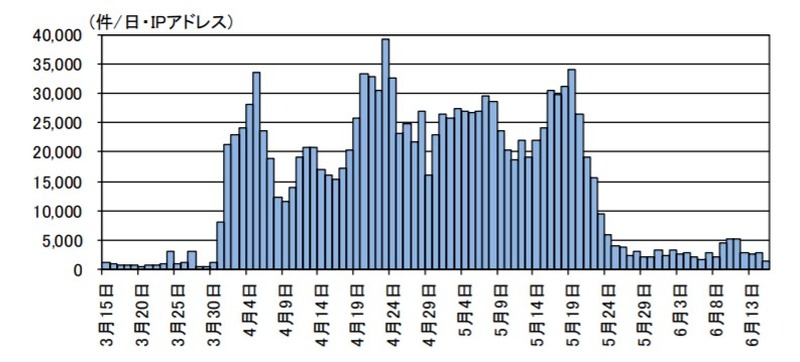
リモートデスクトップサービスを標的としたアクセス件数の推移(H31.3.15~R1.6.15)
リモートデスクトップサービスを標的としたアクセス件数の推移(H31.3.15~R1.6.15) 全 2 枚 拡大写真
警察庁は6月21日、「リモートデスクトップサービスを標的としたアクセスの増加等について」とする注意喚起を「@police」において公開した。同庁のインターネット定点観測システムでは、2019年3月下旬頃からリモートデスクトップサービスを標的とした広範囲の宛先ポートに対するアクセスの増加を観測しているという。

リモートデスクトップサービスは、Microsoft Windowsの遠隔操作に使用されるサービスで、主にポート3389/TCPを使用するが、今回観測したアクセスでは同ポートを含む広範囲の宛先ポートに対する特定のIPアドレス帯からのアクセスを多数観測している。このことから、脆弱性の存在するリモートデスクトップサービスの探索行為が行われていると考えられるとしている。同庁では、複数の対策を紹介し、対応を呼びかけている。

同庁ではまた、2019年4月26日にOracle社から公表された「Oracle WebLogic Server」に存在する脆弱性(CVE-2019-2725)の有無を確認する探索行為や悪用を試みていると考えられるアクセスを、4月25日以降に観測している。この脆弱性が悪用されると、未認証でネットワーク経由による攻撃が可能になる。この脆弱性についても複数の対策を紹介し、対応を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  3. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  4. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

  5. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

ランキングをもっと見る
PageTop