ゲーム見本市「E3 2019」の参加者情報が流出、過去の「E3 2004」「E3 2006」も漏えいの対象に | ScanNetSecurity
2026.10.26(月)

ゲーム見本市「E3 2019」の参加者情報が流出、過去の「E3 2004」「E3 2006」も漏えいの対象に

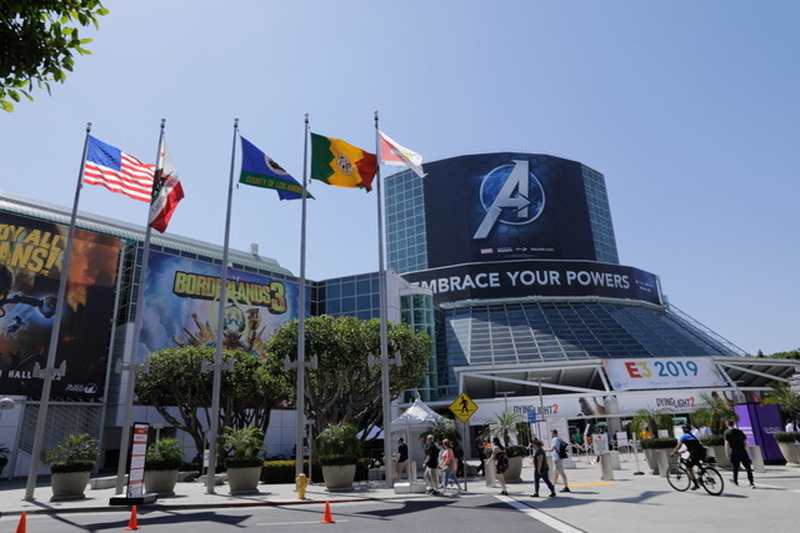
世界最大のゲーム見本市「E3 2019」「E3 2004」「E3 2006」のイベント参加者情報が漏洩していたことが判明しました。

インシデント・事故 インシデント・情報漏えい
世界最大のゲーム見本市「E3」参加者情報の流出を新たに確認―10年以上前にも2度
世界最大のゲーム見本市「E3」参加者情報の流出を新たに確認―10年以上前にも2度 全 1 枚 拡大写真

世界最大のゲーム見本市「E3 2019」「E3 2004」「E3 2006」のイベント参加者情報が漏洩していたことが判明しました。

当初、「E3」の参加者情報が漏洩していたのは「E3 2019」のみとされ、イベント公式サイト上では、メディア関係者やコンテンツクリエーター、業界アナリストといったイベント参加者の個人情報(電話番号など)が誰でも閲覧できる状態になっていたことがわかっていました。

しかし、今回さらにわかったのは、過去の「E3 2004」「E3 2006」参加メディア関係者の情報についても、第三者運営のインターネットアーカイブサイトからアクセス可能な状態になっていたこと。あわせて3回開催分の個人情報が漏洩していたことになります。現時点では「E3 2019」分の参加者情報は既に削除済み、「E3 2004」「E3 2006」分の参加者情報に関しても削除作業が現在進行中ということです。

最新ゲームソフトやハードウェア、サービスの発表など、極めて高い秘匿性が求められるゲーム見本市ですが、「E3」が再び信頼を得るのにはしばらく時間がかかるかもしれません。

なお、エンターテインメントソフトウェア協会 (ESA)は登録したメディア関係者らにメールを送付しており、再発防止の措置を講じたことを含め謝罪を行っています。
世界最大のゲーム見本市「E3」参加者情報の流出を新たに確認―10年以上前にも2度

《S. Eto》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  2. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. エスケーロジにランサムウェア攻撃、一部の社内情報の漏えいを確認

    エスケーロジにランサムウェア攻撃、一部の社内情報の漏えいを確認

ランキングをもっと見る
PageTop