
イオンクレジットサービスを騙る偽メールを確認(フィッシング対策協議会)
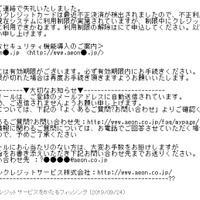
フィッシング対策協議会は、イオンクレジットサービスを騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。
脆弱性と脅威
脅威動向
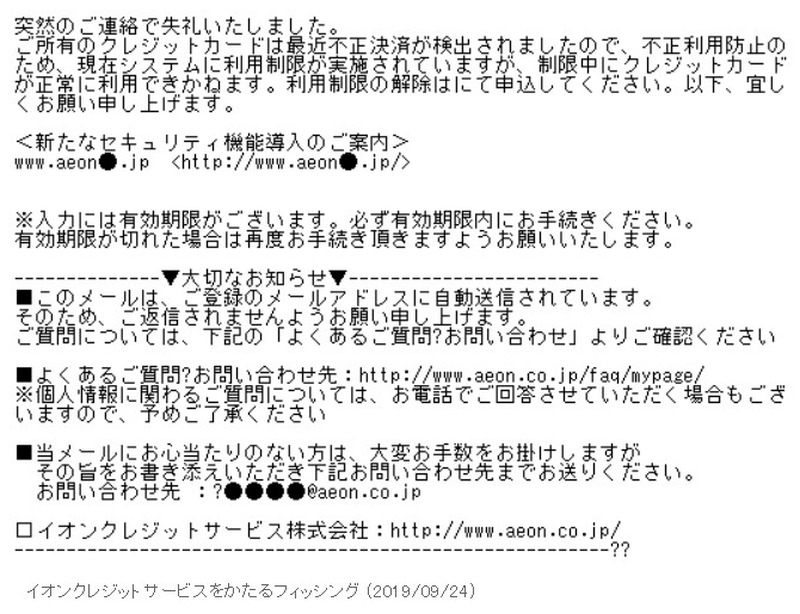
確認されたフィッシングサイトのURLは次の通り。
http://www.aeon●.jp/
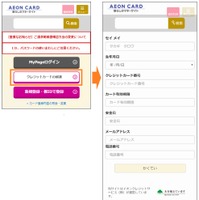
同協議会によると、フィッシングサイトは9月24日16時の時点で稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてセイ メイ、生年月日、クレジットカード番号、クレジットカード有効期限、セキュリティコード、メールアドレス、電話番号などを絶対に入力しないよう呼びかけている。
関連記事
-
学術論文「人間よりも賢く機能するボット:Google の画像ベースの reCAPTCHA v2 を無効化するオンラインシステム」サマリー(The Register)
国際 -
高額なコンサル不要 !? ~ ISOG-J 公開三つの無料ドキュメント活用方法
研修・セミナー・カンファレンス -
Webmin においてパスワード変更機能に仕込まれたバックドアコードにより遠隔から任意のコードが実行可能となる脆弱性(Scan Tech Report)
脆弱性と脅威 -
新規登録ドメインの七割が怪しい、作成 32 日未満ドメインはブロック推奨 ~ 1,530 TLD 新規ドメイン調査結果解説(The Register)
国際
この記事の写真
/


