フォーラム構築ソフト「vBulletin」に深刻な脆弱性、多数の攻撃を確認(ラック) | ScanNetSecurity
2026.11.03(火)

フォーラム構築ソフト「vBulletin」に深刻な脆弱性、多数の攻撃を確認(ラック)

ラックは、「フォーラム構築ソフト『vBulletin』の深刻な脆弱性(CVE-2019-16759)で攻撃通信の急増確認」とする注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
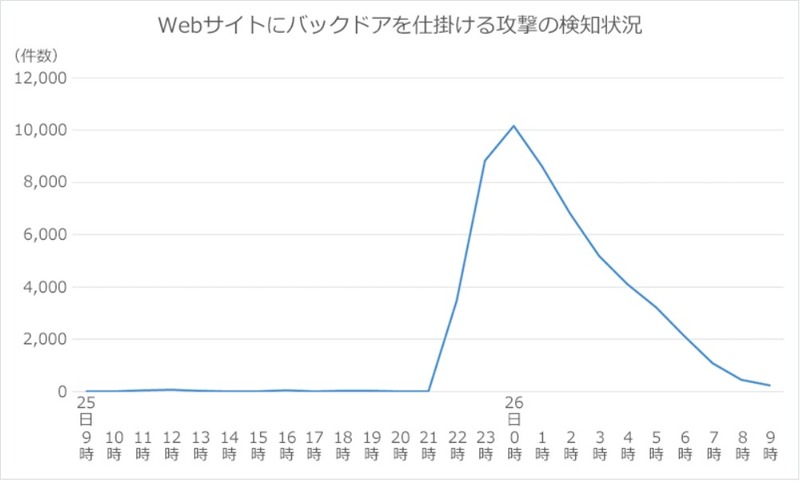
Webサイトにバックドアを仕掛ける攻撃の件数推移
Webサイトにバックドアを仕掛ける攻撃の件数推移 全 1 枚 拡大写真
株式会社ラックは9月26日、「フォーラム構築ソフト『vBulletin』の深刻な脆弱性(CVE-2019-16759)で攻撃通信の急増確認」とする注意喚起を発表した。これは、9月24日に新たな脆弱性情報が公開されたもので、この脆弱性が悪用されると、パッチ未適用の「vBulletin5 すべてのバージョン」が動作するサーバにおいて任意のコードが実行され、データの改ざんや流出などの被害を受ける可能性がある。

ラックのJSOCでは、9月25日夜にこの脆弱性を悪用する攻撃通信の急増を確認している。この時点ではゼロデイ脆弱性であったため、容易に悪用できることから非常に多くの攻撃が行われていた。攻撃通信は、Webサイトにバックドアを仕掛けるものが数多く見受けられたという。ラックではユーザに対し、Webサーバのログに「POSTリクエストかつ、"routestring=ajax/render/widget_php"を含む文字列」がないか検索するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop