
実際に金銭被害が発生したBEC報告が1件--J-CSIP運用状況(IPA)
IPAは、2019年7月から9月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
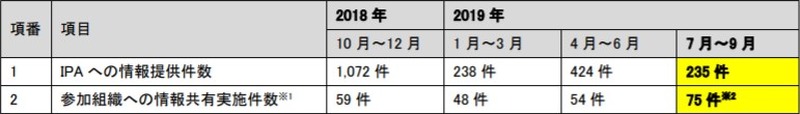
同四半期、J-CSIP参加組織からIPAに対し、サイバー攻撃に関する情報(不審メール、不正通信、インシデント等)の情報提供が235件(前四半期は424件)行われ、その情報をもとにIPAからJ-CSIP参加組織へ75件(同54件)の情報共有が実施された。このうち標的型攻撃メールとみなした情報は113件であった。
相談・報告事例は、「フリーウェアのダウンロードを行ったところ、セキュリティ製品で検知された」が1件、「組織内から外部の不審サイトに不正通信を行っていることを検知した」が9件あった。前者はセキュリティ製品の誤検知であったと考えられるが、過去には広く一般的に信頼・使用されていたソフトウェアの開発元が攻撃者によって侵害され、悪意のあるソフトウェアと差し替えられていた事例が複数確認されているため、著名なオンラインソフトウェアの配布サイトからダウンロードしたファイルであったとしても、セキュリティ製品によってウイルス検知した場合は、安易に誤検知であると決めつけずに、対応を行うべきとしている。
ビジネスメール詐欺(BEC)の情報提供は5件あり、このうち1件は金銭的な被害が発生した。レポートではこのうち2件の事例について詳しく紹介している。また、標的型攻撃に関連すると思われるウイルスの解析事例を付録として示している。このウイルスは、「アイコンや拡張子の偽装」「特定のセキュリティソフトの停止」「特定の時間帯のみ動作を行う」「不正接続先から、特定の応答が得られないと動作を止める」といった、ウイルス自身の存在、攻撃活動の露見、そしてウイルス解析者による解析を避けるようなさまざまな仕掛けがあったという。
関連記事
この記事の写真
/




