PayPay偽メール、加盟店の申込とフリマのアカウント更新に誘導(フィッシング対策協議会) | ScanNetSecurity
2026.11.15(日)

PayPay偽メール、加盟店の申込とフリマのアカウント更新に誘導(フィッシング対策協議会)

フィッシング対策協議会は、PayPayを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
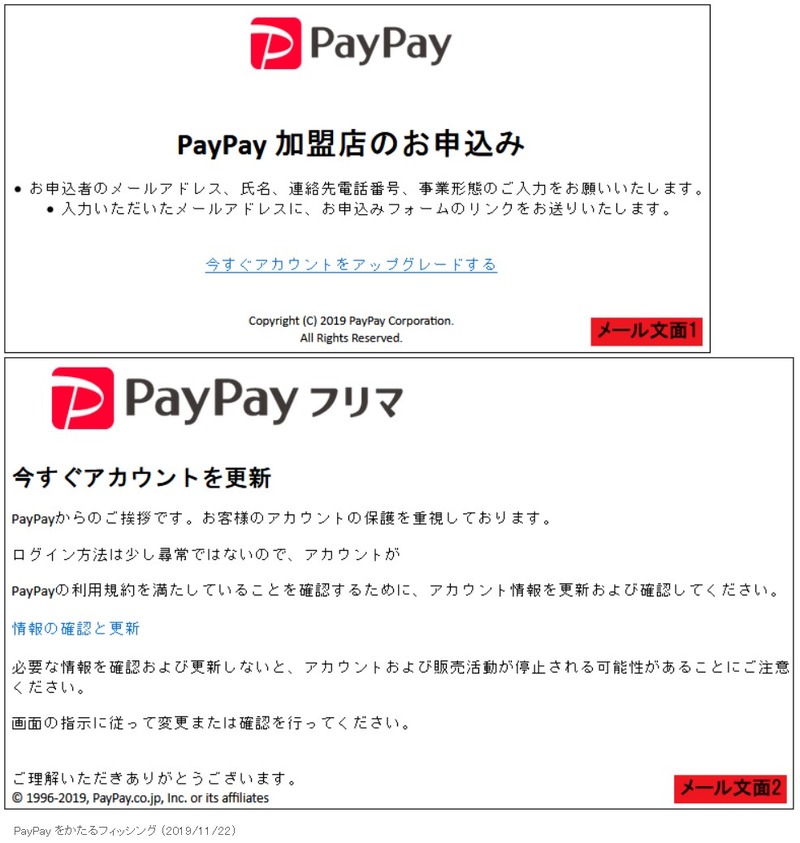
確認されたフィッシングメール
確認されたフィッシングメール 全 3 枚 拡大写真
フィッシング対策協議会は11月22日、PayPayを騙るフィッシングの報告を受けているとして、注意喚起を発表した。確認されたフィッシングメールは、「PayPay 加盟店のお申込み」および「PayPay : ●●●●」との件名で、前者は加盟店の申し込み、後者はPayPayフリマのアカウント更新に誘導する内容となっている。

確認されているフィッシングサイトのURLは以下の通り。

・サイトのURL
https://amzconfigsanfaras.●●●●.com/webapps/waps/amir/sms/amazosnd/login/khkhhh/vbvbvb/redirecting.html
https://vps2erversend.●●●●.net/folder/pki-validation/www.●●●●.com/sighnin/sighnin/jp-paypay.php/index.php?
https://paypayyaho.●●●●.net/webapps/updater/sighnin/login/

上記以外のドメイン名、URLが使われている可能性もある。

11月12日14時現在、フィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼している。また、類似のフィッシングサイトが公開される恐れもあるとして、注意を呼びかけている。さらに、このようなフィッシングサイトにてID/携帯電話番号/メールアドレス、パスワード、カード番号、有効期限、Cvv、3D セキュアのパスワードなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  3. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  4. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  5. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

ランキングをもっと見る
PageTop