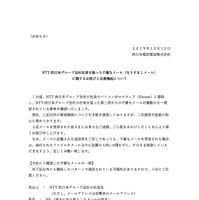
西日本電信電話株式会社は12月12日、NTT西日本グループ会社の社員のパソコンがEmotetに感染し同社グループ会社の社員を装った不審メールが発信されたことを確認したと発表した。
これは12月10日に同社グループ会社の社員が取引先を騙る不審メールの添付ファイルを開封しパソコンがEmotetに感染し、翌12月11日に、当該社員を装った第三者からの不審なメールが社外の顧客アドレスへ送信されている旨の申告があり判明したというもの。翌12月12日午後10時現在で、11日申告分を含む9件の顧客より同様の申告があった。
流出した可能性があるのは当該社員とメール送受信を行った一部のメールアドレス1,343件で、そのうち同社グループ会社以外のアドレスは63件。
同社で確認した不審メールは、差出人は同社グループ会社の社員名だがアドレスは攻撃者のメールアドレスとなっており、件名には過去にやり取りしたメールの件名を含み、添付ファイルとしてWordファイルが添付されているケースが確認されている。
同社ではこれらの不審メールを受信した場合は、添付されたファイルの開封や本文中のURLのクリックを行わず、メールごと削除するよう注意を呼びかけている。
同社では今後、情報セキュリティ対策を強化し再発防止に努めるとのこと。
これは12月10日に同社グループ会社の社員が取引先を騙る不審メールの添付ファイルを開封しパソコンがEmotetに感染し、翌12月11日に、当該社員を装った第三者からの不審なメールが社外の顧客アドレスへ送信されている旨の申告があり判明したというもの。翌12月12日午後10時現在で、11日申告分を含む9件の顧客より同様の申告があった。
流出した可能性があるのは当該社員とメール送受信を行った一部のメールアドレス1,343件で、そのうち同社グループ会社以外のアドレスは63件。
同社で確認した不審メールは、差出人は同社グループ会社の社員名だがアドレスは攻撃者のメールアドレスとなっており、件名には過去にやり取りしたメールの件名を含み、添付ファイルとしてWordファイルが添付されているケースが確認されている。
同社ではこれらの不審メールを受信した場合は、添付されたファイルの開封や本文中のURLのクリックを行わず、メールごと削除するよう注意を呼びかけている。
同社では今後、情報セキュリティ対策を強化し再発防止に努めるとのこと。