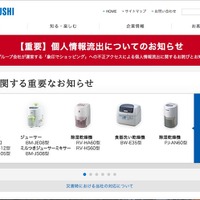
象印マホービン株式会社は1月16日、12月5日に公表した同社グループ会社の象印ユーサービス株式会社が運営する「象印でショッピング」への不正アクセスによる個人情報流出について、偽装メールが確認されたと発表した。
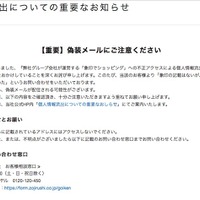
これは「象印でショッピングで個人情報が流出した顧客から「象印の記載は無いが、他社通販サイトを装った偽装メールが届いた」との問い合わせがあったというもの。
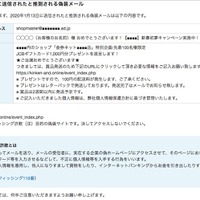
同社で確認したのは、2020年1月13日に送信されたと推測される偽装メールで差出人メールアドレスは「shopmaster@■■■■■■■.ad.jp」、件名は「◯◯◯◯(お客様のお名前)様 おめでとうございます!【■■■■】新春初夢キャンペーン実施中!」で、本文にはJCBギフトカード1,000円分プレゼントとフィッシング詐欺目的の偽装サイトへのURLが記載されている。
同社では対象の顧客に対し、不審と思われるメールに記載されているアドレスへのアクセスを控えるよう注意を呼びかけている。
これは「象印でショッピングで個人情報が流出した顧客から「象印の記載は無いが、他社通販サイトを装った偽装メールが届いた」との問い合わせがあったというもの。
同社で確認したのは、2020年1月13日に送信されたと推測される偽装メールで差出人メールアドレスは「shopmaster@■■■■■■■.ad.jp」、件名は「◯◯◯◯(お客様のお名前)様 おめでとうございます!【■■■■】新春初夢キャンペーン実施中!」で、本文にはJCBギフトカード1,000円分プレゼントとフィッシング詐欺目的の偽装サイトへのURLが記載されている。
同社では対象の顧客に対し、不審と思われるメールに記載されているアドレスへのアクセスを控えるよう注意を呼びかけている。