「Apache Tomcat」の脆弱性を確認するアクセスが増加(警察庁) | ScanNetSecurity
2026.11.02(月)

「Apache Tomcat」の脆弱性を確認するアクセスが増加(警察庁)

警察庁は、「Apache Tomcat の脆弱性(CVE-2020-1938)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。

脆弱性と脅威 脅威動向
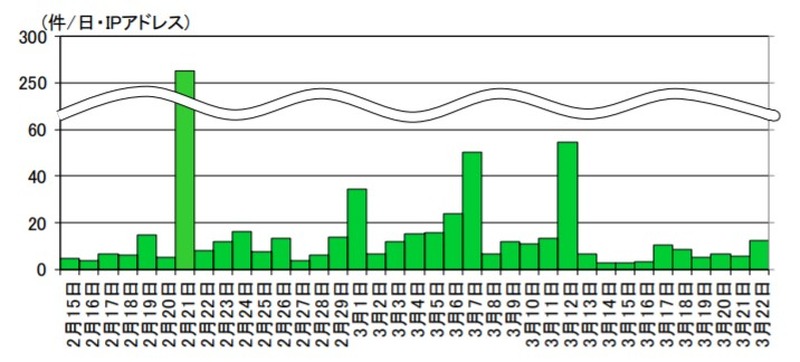
宛先ポート 8009/TCP に対するアクセス件数の推移(R2.2.15~R2.3.9)
宛先ポート 8009/TCP に対するアクセス件数の推移(R2.2.15~R2.3.9) 全 2 枚 拡大写真
警察庁は3月25日、「Apache Tomcat の脆弱性(CVE-2020-1938)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。同庁のインターネット定点観測システムでは、2月21日に宛先ポート8009/TCPに対するアクセスの急増を観測しているという。

Apache Tomcatには、リモートの攻撃者によって情報の窃取や任意のコードを実行されるなどの影響を受ける脆弱性の情報が、2月24日にApache Software Foundationより公開されている。また、海外の共有Webサービスにおいて、当該脆弱性を対象としたPoCが公開されていることを確認している。

観測したアクセスの大半は脆弱性スキャンツールを利用したと思われるものであったが、2月21日以降はPoCに関連するアクセスも一部含まれており、本来外部からアクセスできないファイルへのアクセスを確認するものであった。同庁ではApache Tomcatのユーザに対し、バージョンを確認し、脆弱性のあるバージョンの場合はパッチを適用するなどの対策を実施するよう呼びかけている。

脆弱性のあるバージョンは次の通り。

Apache Tomcat 9.0.0.M1 から 9.0.30
Apache Tomcat 8.5.0 から 8.5.50
Apache Tomcat 7.0.0 から 7.0.99

同庁ではこのほか、「宛先ポート 9530/TCP に対する Mirai ボットの特徴を有するアクセスの増加」も合わせて発表している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

  5. サクラエディタにOSコマンドインジェクションの脆弱性

    サクラエディタにOSコマンドインジェクションの脆弱性

ランキングをもっと見る
PageTop