異なる場所でのログインや確認コードで騙す、偽Amazonメール(フィッシング対策協議会) | ScanNetSecurity
2026.11.02(月)

異なる場所でのログインや確認コードで騙す、偽Amazonメール(フィッシング対策協議会)

フィッシング対策協議会は、Amazonを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
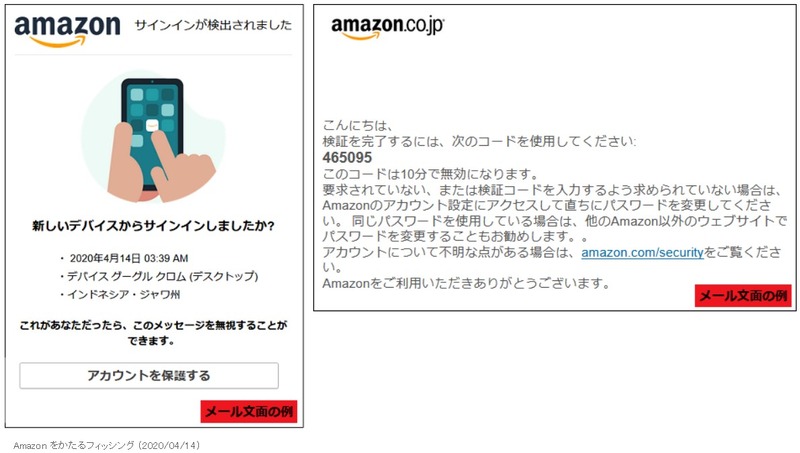
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は4月14日、Amazonを騙るフィッシングの報告を受けているとして、注意喚起を発表した。確認されたフィッシングメールの件名は、「アマゾンセキュリティアラート:インドネシアの東ジャワ近郊のGoogle Chrome for Windows(デスクトップ)からサインインが検出されました」「アカウント管理確認コード」というもの。

確認されたリンク先URLは次の通り。なお、パスやパラメータがついたURLも確認されている。また、これ以外のドメイン名が使われている可能性もある。

・サイトのURL
https://jcb.●●●●.com

4月14日16時現在、フィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼している。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてログイン情報 (E メールアカウント、Amazon のパスワード)、アカウント確認情報 (姓名、誕生日、郵便番号、住所 1、住所 2、住所 3、電話番号)、クレジットカード情報 (カード番号、カードの有効期限、セキュリティコード)、本人認証情報 (WEB サービス ID、パスワード) を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

    AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ51,628,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ51,628,280件の情報が流出

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop