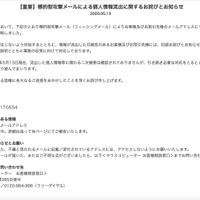
株式会社マウスコンピューターは5月13日、同社内への標的型攻撃メールによる個人情報流出の可能性が判明したと発表した。
これは5月8日午後5時5分に、同社内に対し標的型攻撃メール(フィッシングメール)が送信され、同社の顧客と取引先のメールアドレスが流出した可能性が判明したというもの。5月13日現在、流出した個人情報等に関わる二次被害は確認されていない。
同社では顧客に対し、同社から送信された不審なメールに記載されているアドレスへのアクセスや添付ファイルを開封しないよう注意を呼びかけている。
同社では新たな不正転送が発生しないよう対処するとともに、情報流出した可能性がある顧客と取引先に対し、説明と謝罪を個別に連絡を行っている。
これは5月8日午後5時5分に、同社内に対し標的型攻撃メール(フィッシングメール)が送信され、同社の顧客と取引先のメールアドレスが流出した可能性が判明したというもの。5月13日現在、流出した個人情報等に関わる二次被害は確認されていない。
同社では顧客に対し、同社から送信された不審なメールに記載されているアドレスへのアクセスや添付ファイルを開封しないよう注意を呼びかけている。
同社では新たな不正転送が発生しないよう対処するとともに、情報流出した可能性がある顧客と取引先に対し、説明と謝罪を個別に連絡を行っている。