
フィッシングサイトの届出は4倍以上に、HTTPS対応サイトも半数を超える(フィッシング対策協議会)
フィッシング対策協議会 技術・制度検討ワーキンググループは、フィッシングの被害状況、フィッシングの攻撃技術・手法などをとりまとめ「フィッシングレポート 2020」を公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
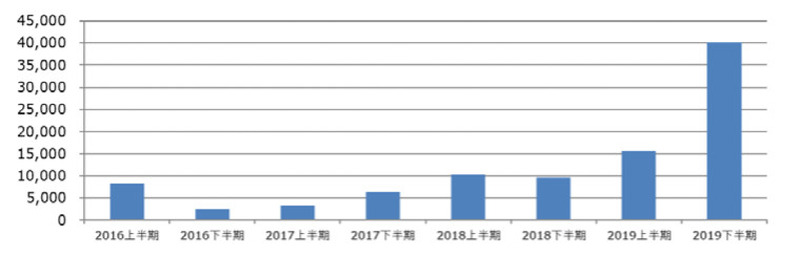
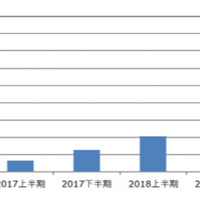
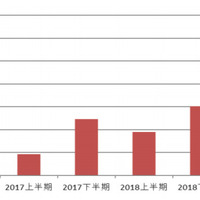
レポートでは、フィッシング対策ガイドラインの「重要5項目」を紹介している。フィッシングの動向では、2019年のフィッシング届け出件数が毎月増加し、年間を通して非常に高位な水準で推移した。四半期ごとに見ると、2019年下半期は約10,000件だったのが、2019年上半期には15,000件を超え、同下半期には約40,000まで増加している。金融機関を騙るフィッシングのほか、無料のDDNS (ダイナミック DNS) サービスを使い、短時間でURLを変えるものが確認されたことが報告されている。
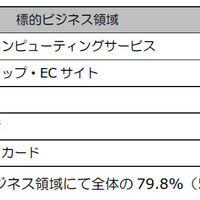
同協議会では一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)と連携し、フィッシング対策製品・サービスの提供事業者等にフィッシングサイトのURL情報を提供している。この情報を活用して、2019年より被害状況データの蓄積と統計化、データの可視化を「被害状況共有ワーキンググループ」の活動の一環として開始した。これによると、2019年のフィッシングURLの標的となったのは、クラウドコンピューティングサービス(2,106件)、ネットショップ・ECサイト(1,256件)、銀行(882件)、通信事業者(421件)、クレジットカード(350件)の順で多かった。上位3ブランドだけで全体の52.2%を占める。
また、HTTPSに対応したフィッシングサイトは、フィッシングサイトは全体の50.4%と半数を超えている。また、フィッシングサイトの設置手口では、第三者のWebサイトをフィッシングサイトのコンテンツ蔵置先として確保する傾向が確認された。特に、オープンソースのCMS「WordPress」のURLパスの特徴を持つケースが目立った。金融機関(銀行)を騙るフィッシングでは、二要素認証の突破や、日本または国内の特定地域を狙った攻撃も発生している。
関連記事
この記事の写真
/


