
テレワーク時 最も多かったサイバーリスク懸念(パロアルトネットワークス)
パロアルトネットワークスは、「テレワークジャパンサーベイ2020年版」の結果を発表した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
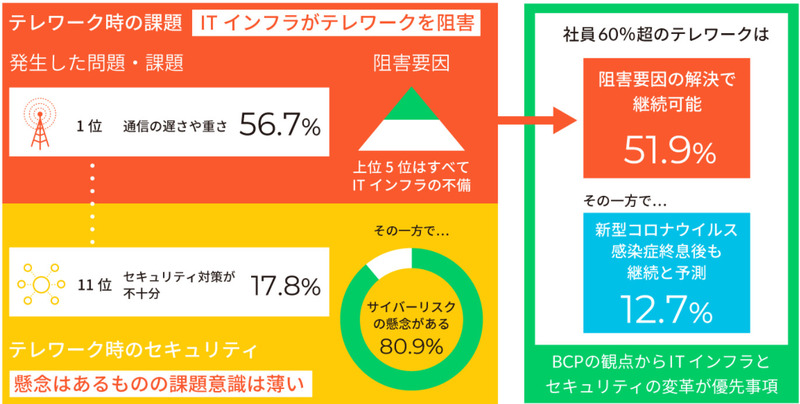
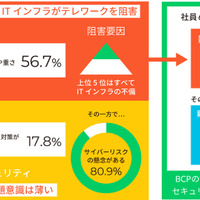
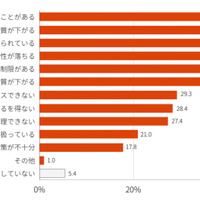
調査結果によると、新型コロナウイルス感染症対策の一環としてテレワークへ移行した企業は全体の89.9%。テレワークにおいて発生した問題は、「通信の遅さや重さ」(56.7%)がもっとも多く、阻害要因の上位5番目までがIT環境の不備であった。また、「セキュリティ対策が不十分」を課題に挙げたのは17.8%にとどまった。その一方で、80.9%がテレワークにおいてサイバーリスクの懸念を抱いていることも明らかになった。
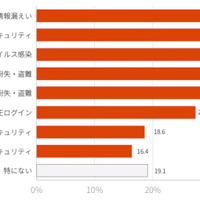
懸念するサイバーリスクでは、最も多かったのは「自分が扱う業務データの情報漏えい」(46.1%)、次が「在宅時のインターネット環境のセキュリティ」(43.0%)、3番目は「業務端末のウイルス感染」(37.3%)などとなった。
こうした結果から、新型コロナウイルス感染症対策では在宅勤務を実施するための環境整備が優先され、在宅環境から社内ネットワークやインターネットへアクセスする上での安全面での対策や注意喚起を含めた、セキュリティ観点での施策が全社的に徹底されていない、あるいは後回しにされている現状が分かるとしている。
同レポートはWith/Afterコロナ時代に企業が取り組むべきポイントとして、(1)ニューノーマルを前提とした再評価
、(2)コスト構造の見直し、(3)ビジネスのデジタル化、(4)ネットワークインフラの変革、(5)セキュリティの変革を挙げた。
関連記事
-
BEC犯人視点 経緯と詳細、FBI調査資料から読み解くビジネスメール詐欺
国際 -
SaltStack Salt において遠隔コード実行につながる認証回避の脆弱性(Scan Tech Report)
脆弱性と脅威 -

[ブラックマーケット最新価格一覧] ランサムウェア,ボットレンタル, 盗難アカウント,パスポート, 偽造処方箋, 性恐喝用偽造動画:各USドル表記 ~ コモディティと高級サービスの違い
国際 -
エアギャップ攻撃ツール Ramsay が日本で発見された可能性/北朝鮮による防衛・航空宇宙分野の攻撃増加 ほか [Scan PREMIUM Monthly Executive Summary]
脆弱性と脅威
この記事の写真
/




