三菱重工業株式会社は8月7日、三菱重工グループ名古屋地区のネットワークに対し第三者からの不正アクセスがあったことを確認したと発表した。
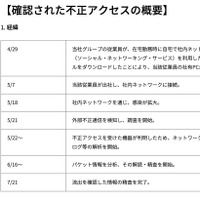
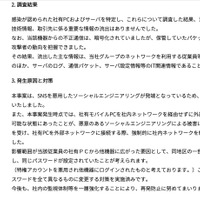
これは4月29日に、同社グループの従業員が在宅勤務時に自宅から社内ネットワークを経由せずに外部ネットワークへ接続しSNSを利用した際に第三者から送付されたウイルスを含んだファイルをダウンロードしたことにより当該従業員の社有PCが感染、5月7日には当該従業員が出社し社内ネットワークに接続したところ、5月18日に社内ネットワークを通じ感染が拡大、5月21日に同社グループ名古屋地区のサーバから外部不正通信を検知し調査を行ったところ、翌5月22日に不正アクセスのあった機器が判明したというもの。
これは4月29日に、同社グループの従業員が在宅勤務時に自宅から社内ネットワークを経由せずに外部ネットワークへ接続しSNSを利用した際に第三者から送付されたウイルスを含んだファイルをダウンロードしたことにより当該従業員の社有PCが感染、5月7日には当該従業員が出社し社内ネットワークに接続したところ、5月18日に社内ネットワークを通じ感染が拡大、5月21日に同社グループ名古屋地区のサーバから外部不正通信を検知し調査を行ったところ、翌5月22日に不正アクセスのあった機器が判明したというもの。