コロナウイルス関連のサイバー攻撃が急増--四半期レポート(NTTデータ) | ScanNetSecurity
2026.10.08(木)

コロナウイルス関連のサイバー攻撃が急増--四半期レポート(NTTデータ)

NTTデータは、「サイバーセキュリティに関するグローバル動向四半期レポート(2020年4月~6月)」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
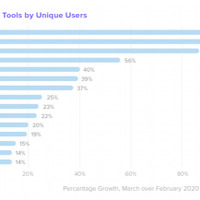
Oktaに統合されたSaaSツールの利用者の増加率(Okta社のHP [1]より引用)
Oktaに統合されたSaaSツールの利用者の増加率(Okta社のHP [1]より引用) 全 3 枚 拡大写真
株式会社NTTデータは9月11日、「サイバーセキュリティに関するグローバル動向四半期レポート(2020年4月~6月)」を公開した。同レポートは、顧客や同社グループ内でのセキュリティ被害抑止を目的に、ニュースリリースやWebサイト、新聞、雑誌等の公開情報を収集し、セキュリティに関するグローバル動向としてまとめたもの。今回は2020年4月から6月の調査結果をまとめている。

レポートでは、「Zoomの情報セキュリティ上の問題」「ニューノーマルにおけるテレワークのセキュリティリスク」「Pulse Secure製品の脆弱性」を取り上げているほか、情報漏えい、マルウェア・ランサムウェア、今後の予測をまとめている。Zoomは、新型コロナウイルスの感染拡大対策によるテレワーク推進の動きにより、ユーザ数が急増した。

一方で、複数の脆弱性や、ユーザの同意なくFacebookにデバイス分析データを送信していたこと、会議の暗号化が不適切であったことなどの問題が次々に明らかになり、台湾やインド、Googleなど、Zoomの使用を制限する国や企業もある。レポートでは脆弱性の詳細や対処方法について紹介している。

ニューノーマルにおけるテレワークのセキュリティリスクでは、コロナウイルスに関連するサイバー攻撃が4月下旬に急増、3月末時点の約4倍に達した。その後は減少傾向にあるものの、テレワークのように労働環境や技術、運用が大きく変化すると、既存のセキュリティ対策ではカバーできない部分が多く発生すると指摘している。レポートでは増加したサイバー攻撃として、RDPで接続できる機器へのブルートフォースアタック、テレワークを狙ったフィッシング攻撃、および偽インストーラや偽スマートフォンアプリの3つを挙げ、説明している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

    異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. 「カイクラサービス紹介サイト」に複数の不正プログラム、サーバ内のデータを外部に送信した形跡は確認されず

    「カイクラサービス紹介サイト」に複数の不正プログラム、サーバ内のデータを外部に送信した形跡は確認されず

  4. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  5. 九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

    九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

ランキングをもっと見る
PageTop