
「Emotet」がマルウェア検出で全体の4分の3を占める
Webアクセス時のマルウェア検出で「Emotet」が全体の4分の3を占めることが株式会社インターネットイニシアティブ(IIJ)が10月29日に発表した「wizSafe Security Signal 2020年9月観測レポート」で明らかになった。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
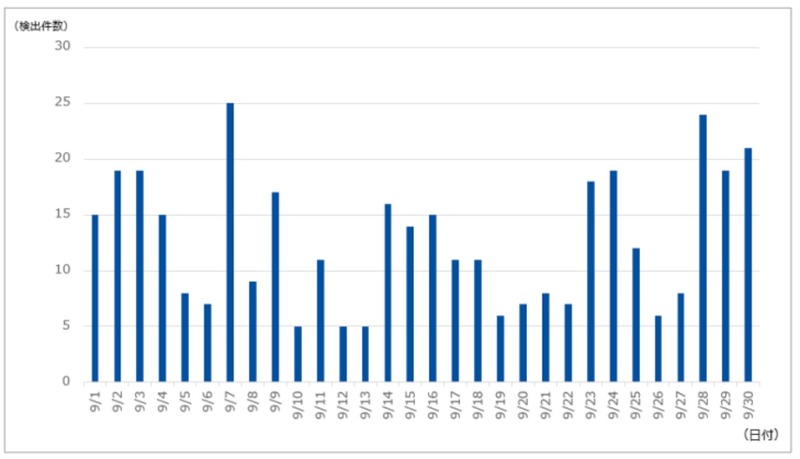
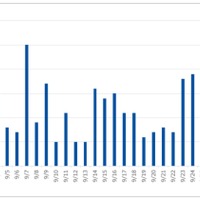
同レポートによると9月は、DDoS攻撃の総攻撃検出件数は382件で、1日あたりの平均件数は12.73件で大きな変化はないが最大規模のものは約114万ppsのパケットによって11.21Gbpsの通信が発生したもの、最も長く継続した攻撃は23分で先月を大幅に下回った。攻撃には引き続きUDP Amplificationが使用されていた。
IPS/IDSで検出したインターネットからの攻撃について、9月もルータに対する攻撃が最も多く観測され、9月11日頃からMoziと呼ばれるIoTマルウェアの感染活動が活発化したことを傾向の変化として確認、WordPressプラグインであるFile Managerの脆弱性を狙った攻撃も観測している。
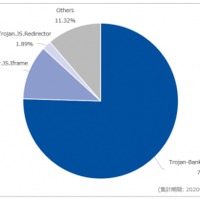
Webサイト閲覧時での検出では、8月までの傾向から一変し検出全体の75.47%がTrojan-Banker.Win32.Emotetとなり、メールにおいてもEmotetに感染させるMicrosoft Word 97-2003(doc)形式のファイルを添付したメールを検出したものが大半を占めている。なお、同検体は8月までは多く検出されなかったが、メール配送経路におけるセキュリティ製品により検出されることでユーザの端末までdocファイルが到達せず、同検体に該当するファイルがダウンロードされないケースがあったと推測され、9月になって前述のdocファイルをパスワード付きZIPファイルに圧縮し、送付されたことが増加の原因の一つと考えられる。
関連記事
この記事の写真
/




