
WordPress 用 FileManager を標的としたアクセス、10月13日から増加
警察庁は11月20日、WordPress用FileManagerを標的としたアクセスの観測等についてのレポートを発表した。
脆弱性と脅威
脅威動向
WordPressはプラグインによる機能追加が可能なCMSで、9月1日にWordPress用FileManagerプラグインが更新され、脆弱性が判明。JPCERT/CCからも日本語での情報が公開され、海外の共有Webサービスでも、当該脆弱性を対象としたPoCの公開を確認している。当該プラグインを悪用すると、第三者が任意のファイルをアップロードし、実行可能となり、Webサーバの改ざんやファイル設置、情報漏えいの原因となる。
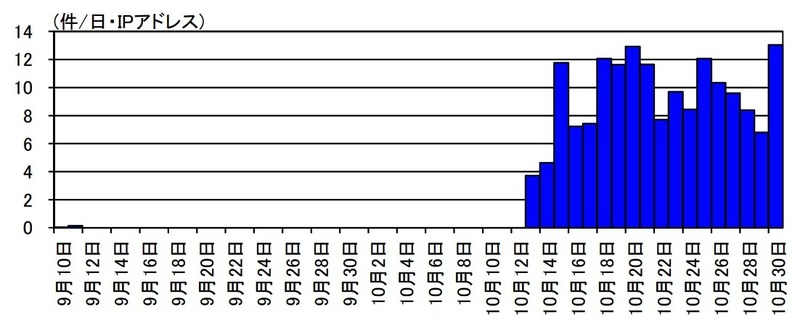
警察庁のインターネット定点観測では、9月10日及び11日にFileManagerプラグインへのアクセスを観測し、10月13日から当該アクセスの増加を観測、同アクセスはFileManagerプラグインの説明書の取得を試みるものが殆どで、プラグインのバージョンを確認していると推測される。また少数だが、当該脆弱性を使用するアクセスも観測した。
警察庁では、WordPress用FileManagerの使用者に対し、バージョン6.9以降であることを確認し、脆弱性のあるバージョンを使用している場合は更新プログラムを適用しソフトウェアを最新の状態にするか、WordPressとプラグインを最新バージョンにアップデートの実施を推奨している。
また警察庁では、DockerAPIを標的とした探索行為・情報取得行為の増加についても同レポートで言及、インターネット定点観測では、2019年11月上旬からDockerAPIの探索行為の増加を観測し、12月25日に@policeにて注意喚起を行ったが、2020年9月以降、DockerAPIに対するアクセスの増加を観測している。2020年11月には、セキュリティベンダーから「露出したDockerサーバ」についての注意喚起が公表されている。
関連記事
この記事の写真
/




