「知財総合支援窓口事業」委託先事業者がセキュリティポリシー逸脱しEmotet感染 | ScanNetSecurity
2026.11.12(木)

「知財総合支援窓口事業」委託先事業者がセキュリティポリシー逸脱しEmotet感染

独立行政法人工業所有権情報・研修館は3月3日、同館委託事業である「知財総合支援窓口事業」について、委託先事業者の支援担当者1名が使用するPCの「Emotet」感染が判明したと発表した。

インシデント・事故 インシデント・情報漏えい
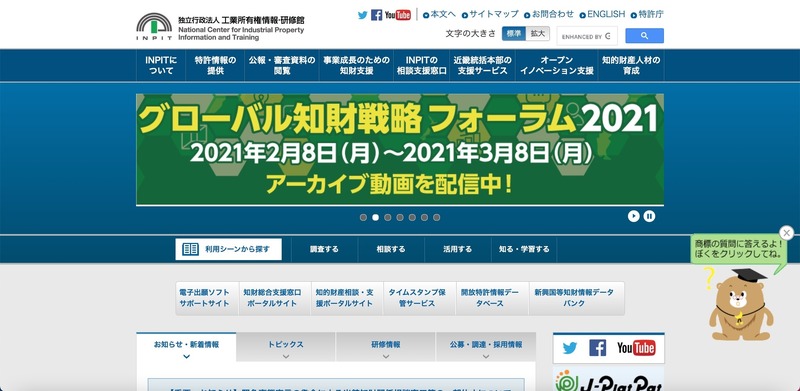
トップページ
トップページ 全 3 枚 拡大写真
独立行政法人工業所有権情報・研修館は3月3日、同館委託事業である「知財総合支援窓口事業」について、委託先事業者の支援担当者1名が使用するPCの「Emotet」感染が判明したと発表した。「知財総合支援窓口事業」運営サイトでは2020年10月21日付で、迷惑メール(なりすましメール)に関する注意喚起を発表していた。

同館によると2020年10月21日に、知財総合支援窓口や窓口支援担当者の名前を騙る不審メール(なりすましメール)が外部複数に送信されている事実を確認、外部専門機関によるセキュリティチェックを実施したところ、委託先事業者の支援担当者1名が情報セキュリティポリシーを逸脱して使用したPC1台の「Emotet」感染が判明した。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop