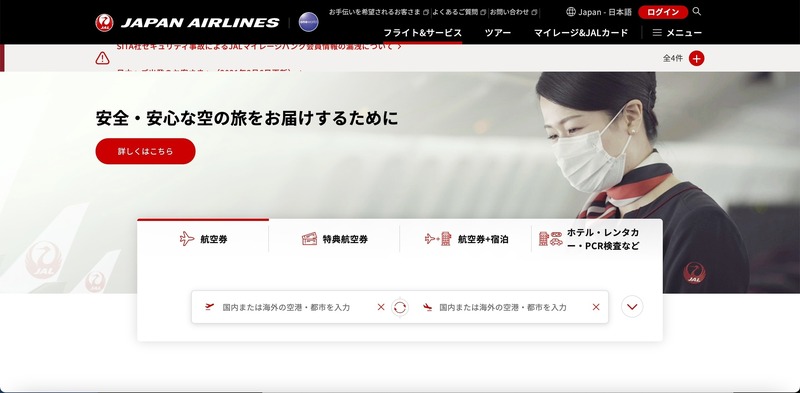
日本航空株式会社(JAL)は3月5日、SITA社セキュリティ事故によるJALマイレージバンク会員情報の漏えいについて発表した。
JALによると、航空会社向けに旅客処理システムを提供するスイスSITA社が所有するシステムに不正アクセスがあり、JALマイレージバンク(JMB)会員情報の一部が漏えいしたと報告があったという。
JALでは、顧客が提携航空会社へ搭乗する際のサービスのため、提携社にアルファベット表記の氏名、JMB会員番号、ワンワールドのエリートステイタス(エメラルド、サファイア、ルビー)に限定した情報を提供していたが、これらの情報が漏えいした。
JALによると、同社のシステムやデータに影響は無く、漏えい情報には漢字表記の氏名、生年月日、住所、電話番号、メールアドレス、パスワードやクレジットカード番号など、第三者による不正利用につながる情報は含まれていない。
また、スイスSITA社では2月24日にセキュリティインシデントの重大性を確認した後、同社顧客や関係機関への連絡を実施した。
スイスSITA社によると、同社への不正アクセスは高度に洗練された標的型攻撃であったが、同社では被害を受けたシステムの外部との遮断を実施し、サイバーセキュリティの外部専門家のサポートのもと、SITAのセキュリティインシデント対応チームが継続的に調査を行っている。
JALによると、航空会社向けに旅客処理システムを提供するスイスSITA社が所有するシステムに不正アクセスがあり、JALマイレージバンク(JMB)会員情報の一部が漏えいしたと報告があったという。
JALでは、顧客が提携航空会社へ搭乗する際のサービスのため、提携社にアルファベット表記の氏名、JMB会員番号、ワンワールドのエリートステイタス(エメラルド、サファイア、ルビー)に限定した情報を提供していたが、これらの情報が漏えいした。
JALによると、同社のシステムやデータに影響は無く、漏えい情報には漢字表記の氏名、生年月日、住所、電話番号、メールアドレス、パスワードやクレジットカード番号など、第三者による不正利用につながる情報は含まれていない。
また、スイスSITA社では2月24日にセキュリティインシデントの重大性を確認した後、同社顧客や関係機関への連絡を実施した。
スイスSITA社によると、同社への不正アクセスは高度に洗練された標的型攻撃であったが、同社では被害を受けたシステムの外部との遮断を実施し、サイバーセキュリティの外部専門家のサポートのもと、SITAのセキュリティインシデント対応チームが継続的に調査を行っている。