株式会社エーアイセキュリティラボは12月9日、脆弱性診断の自動化ツール「AeyeScan」の「Web-ASM機能」オプションに生成AIを活用した新機能を追加し、12月6日から提供すると発表した。
「AeyeScan」は、AIとRPA(Robotic Process Automation)を活用したSaaS型Webアプリケーション脆弱性診断ツールで、診断結果は画面キャプチャ付きの画面遷移図で可視化するだけでなく、日本語レポートで提供される。
「AeyeScan」では 未把握のアタックサーフェスへの脆弱性対策としてWeb-ASM機能を提供しており、生成AIを活用したWeb-ASM機能を使うことで、多くの攻撃面を継続的に発見することが可能となる。また、未把握資産を発見するだけではなく、AeyeScanを用いて、それぞれのWebサイト・アプリに対するリスク評価を行うことができる。
同社では2025年6月に、検出したWeb資産のトリアージを支援すべく、「資産の重要度」を自動で可視化する機能を追加していたが、今回の機能追加では、トリアージに必要なもう1つの要素である「リスクの深刻度」を自動で可視化し、対応のさらなる効率化を支援する。
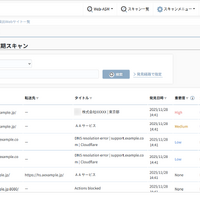
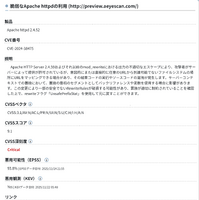
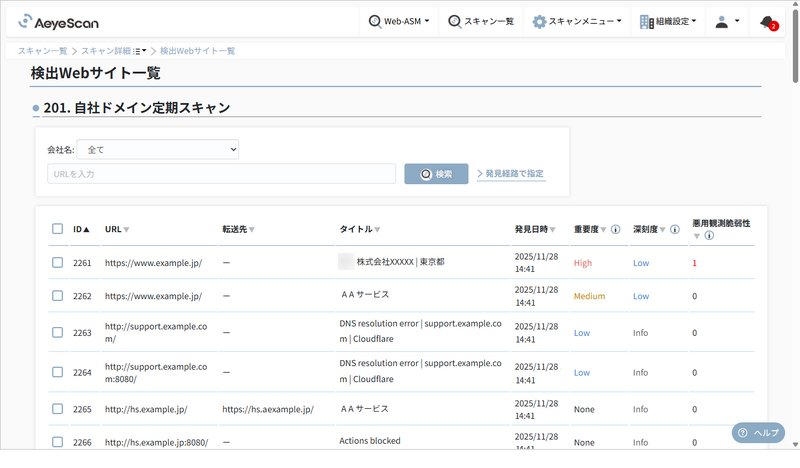
今回、追加となったWeb-ASM機能の新機能では、検出したWeb資産で使用されているミドルウェアやライブラリにおける「既知の脆弱性」とその「悪用情報」を自動で可視化することで、すでに悪用が確認されている脆弱性が自社のWeb資産にどのくらい潜んでいるかを全社的に把握できるだけでなく、トリアージに必要な詳細情報までをシームレスに確認可能となる。
・全社的なリスクの可視化
「既に悪用されている脆弱性」の件数を組織全体で一覧化
・トリアージに必要な情報の一元化
「CVSSスコア/深刻度」「悪用可能性(EPSS)」「悪用観測(KEV)」をWeb資産ごとに可視化
・生成AIによるリスク情報の自動解説
脆弱性の公開情報をもとに、生成AIがリスクの深刻度を日本語でわかりやすく解説