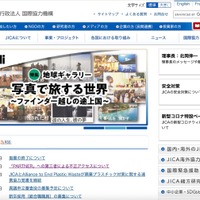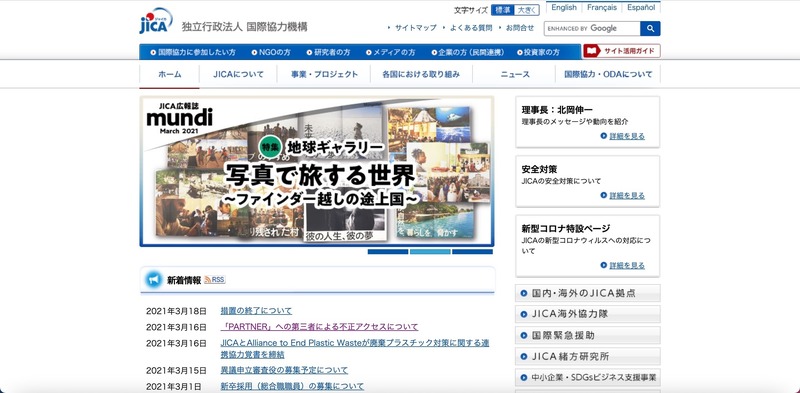
独立行政法人国際協力機構(JICA)は3月16日、同機構が運営する国際キャリア総合情報サイト「PARTNER」で利用する外部のクラウド型システムに対し、第三者から不正アクセスがあり情報の一部閲覧が判明したと発表した。
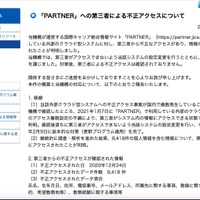
これは外部クラウド型システムへの不正アクセス事案が国内で複数発生したことを受け同機構で確認したところ、2021年1月7日に「PARTNER」(https://partner.jica.go.jp/)で利用する外部のクラウド型システムのアクセス権限設定に不備があり、第三者がシステム内の情報にアクセス可能な状態であったことが判明、調査・解析を進めた結果、2020年12月24日に個人情報を含む情報について第三者からの不正アクセスがあったことが判明したというもの。
不正アクセスが確認されたのは、氏名、生年月日、住所、電話番号、メールアドレス、所属先に関する事項、登録に関する事項(目的、希望勤務地等)、勤務経験に関する事項等を含む8,418件の個人情報。
同機構では対象となる個人、登録団体へメールで案内を行っている。
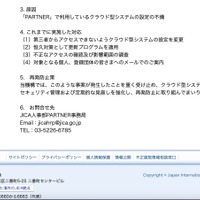
同機構では、外部のクラウド型システムのアクセス権限設定の不備発覚後、第三者がアクセスできないよう当該システムの設定変更を行い、2月9日には抜本的な対策(更新プログラム適用)を完了、その後は第三者による不正アクセスは確認されていない。
同機構では今後、クラウド型システムを利用する場合のセキュリティ管理と定期的な見直しを強化し、再発防止に取り組むとのこと。
これは外部クラウド型システムへの不正アクセス事案が国内で複数発生したことを受け同機構で確認したところ、2021年1月7日に「PARTNER」(https://partner.jica.go.jp/)で利用する外部のクラウド型システムのアクセス権限設定に不備があり、第三者がシステム内の情報にアクセス可能な状態であったことが判明、調査・解析を進めた結果、2020年12月24日に個人情報を含む情報について第三者からの不正アクセスがあったことが判明したというもの。
不正アクセスが確認されたのは、氏名、生年月日、住所、電話番号、メールアドレス、所属先に関する事項、登録に関する事項(目的、希望勤務地等)、勤務経験に関する事項等を含む8,418件の個人情報。
同機構では対象となる個人、登録団体へメールで案内を行っている。
同機構では、外部のクラウド型システムのアクセス権限設定の不備発覚後、第三者がアクセスできないよう当該システムの設定変更を行い、2月9日には抜本的な対策(更新プログラム適用)を完了、その後は第三者による不正アクセスは確認されていない。
同機構では今後、クラウド型システムを利用する場合のセキュリティ管理と定期的な見直しを強化し、再発防止に取り組むとのこと。