
米Imperva「2020年における脆弱性の現状」公開、XSS最多
米国のサイバーセキュリティ企業Impervaは3月、「The State of Vulnerabilities in 2020(2020年における脆弱性の現状)」についてまとめたレポートを公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
同社では、新しい脆弱性を継続的に監視しており、そのために脆弱性データベース、ニュースレター、フォーラム、ソーシャルメディアなどの様々なデータソースから情報を収集、それらを1つにまとめ各脆弱性の優先度を評価している。このデータを活用し、同社では1年を通して全てのWebアプリケーションとデータベースの脆弱性の分析を提供可能な立場にあり、傾向を見たり、セキュリティ状況の大きな変化に気づくことができる。
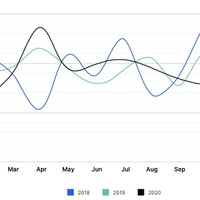
同レポートによると、COVID-19パンデミックの影響で企業が業務のデジタル化を余儀なくされたにもかかわらず、2020年は新たな脆弱性の数は減少した。2020年の脆弱性の根本原因に関しては、クロスサイトスクリプティング(XSS)が圧倒的に多く、次点は「インジェクション」で、SQLインジェクションに関連するものが多く見られた。脆弱性の数と2020年の攻撃数を比較すると、攻撃の殆どがXSSではなくインジェクションの脆弱性に関連しており、脆弱数とは逆の相関関係があった。
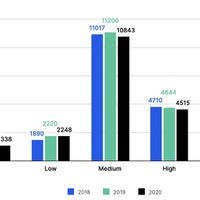
脆弱性をCVSS(Common Vulnerability Scoring System)に基づいて分けると、深刻度が「低」または「なし」が15.6%、「中」が47.1%、「高」が19.6%、「重大」とされたものが20.5%となった。過去のCVSSV2と比較すると、2020年はCriticalカテゴリが若干増加しており、Criticalとされた脆弱性を分析した結果、58.2%がIoT機器やドキュメントリーダー、マルチメディアプレーヤーなどのクライアントアプリケーションに関連するものであった。
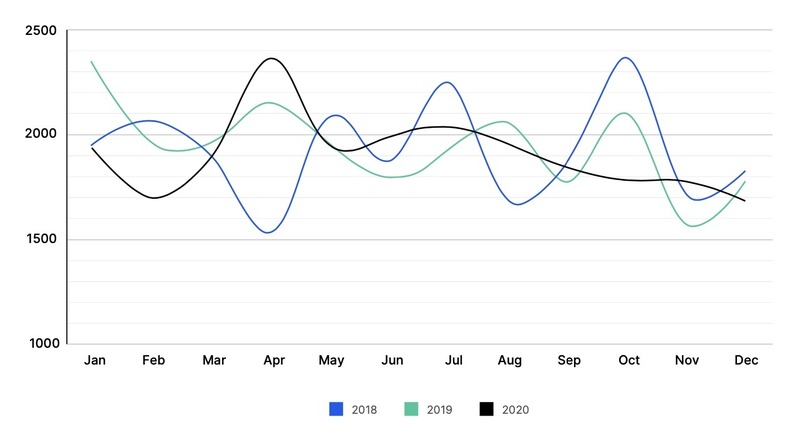
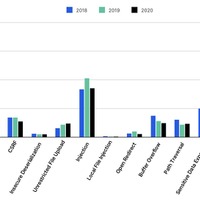
カテゴリ別のWebアプリケーション関連の脆弱性を分析したところ、XSSが3,063件(28%)で圧倒的に多い。次点はインジェクションで、攻撃者がフィルタリングされていない入力、または悪意のある入力を使用し、それをWebアプリケーション経由で別のシステムに渡すことで発生する。2020年の脆弱性の数(1,711件)は、2019年に比べて16.7%(2,054件)減少し、2018年に比べて2.4%(1,671件)増加している。
関連記事
この記事の写真
/




