企業 IT のクラウド化により、Office 製品も Ofiece 365( O365 )への移行が各社で進んでいる。セキュリティソリューションもクラウド対応が求められるが、データ保護という視点で、どのようなシステム運用が考えられるのだろうか。
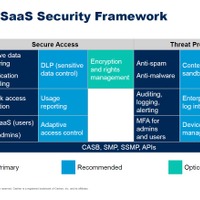
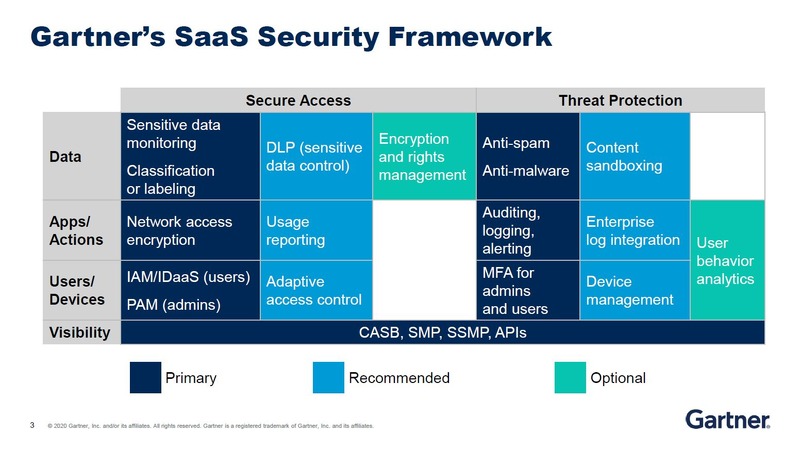
ガートナー シニアダイレクター スティーブ・ライリー氏は、この問題に関する考え方、アプローチとして「ガートナー SaaS セキュリティフレームワーク」を適用するとよいという。このフレームワークは、SaaS システムのセキュリティを「セキュアアクセス」「脅威保護」の 2 つの軸に分け、それぞれを「データ」「アプリ」「デバイス」「可視性」の 4 項目ごとに対応するソリューションにマッピングする方法である。各ソリューションは重要度に応じて「主要」「通常」「任意」の 3 つのカテゴリに分類される。
クラウド上のデータ保護とクラウドが対峙するリスク・脅威と、保護対象(リソース)の組み合わせで対策アプローチを俯瞰できるフレームワークとして、対策の見通しをよくするものだ。本稿では、2020年12月2日にオンラインで行われたライリー氏のガートナー セキュリティ & リスク・マネジメント サミット 2020 での講演をもとに、このフレームワークをマトリックスごとに要点を解説する。
ガートナー シニアダイレクター スティーブ・ライリー氏は、この問題に関する考え方、アプローチとして「ガートナー SaaS セキュリティフレームワーク」を適用するとよいという。このフレームワークは、SaaS システムのセキュリティを「セキュアアクセス」「脅威保護」の 2 つの軸に分け、それぞれを「データ」「アプリ」「デバイス」「可視性」の 4 項目ごとに対応するソリューションにマッピングする方法である。各ソリューションは重要度に応じて「主要」「通常」「任意」の 3 つのカテゴリに分類される。
クラウド上のデータ保護とクラウドが対峙するリスク・脅威と、保護対象(リソース)の組み合わせで対策アプローチを俯瞰できるフレームワークとして、対策の見通しをよくするものだ。本稿では、2020年12月2日にオンラインで行われたライリー氏のガートナー セキュリティ & リスク・マネジメント サミット 2020 での講演をもとに、このフレームワークをマトリックスごとに要点を解説する。