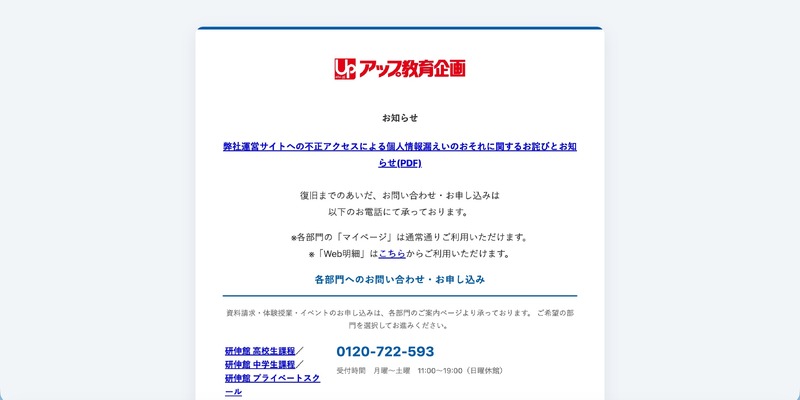
株式会社アップは9月4日、同社が運営するプロモーションサイト「洛西進学教室」及び「進学館」への不正アクセスについて発表した。
これは8月24日に、当該サイトが利用していた外部ソフトウェア(プラグイン)の脆弱性を悪用した不正アクセスがあり、サーバ内に不正なプログラムが設置されたことが判明したというもの。当該サーバ内に保管されていた採用応募者の個人情報及び社内サイト管理者の個人情報が閲覧された可能性があるという。
漏えいした可能性があるのは、洛西進学教室講師採用に応募した10名方の個人情報(氏名、フリガナ、性別、年齢、出身・在籍大学、学年、郵便番号、住所、電話番号、携帯番号、メールアドレス、希望内容等)と、当該サイトの管理者3名の従業員情報(氏名、メールアドレス)。
同社によると現時点で、当該情報が外部へ持ち出された痕跡は確認されておらず、二次被害等も確認されていないが、サーバ内に情報が保管されていた状況を鑑み、第三者に閲覧されたおそれがあることから、二次被害防止のため対象者に別途、個別にメールなどで連絡する。
同社では事態を検知後に、不正アクセスの遮断、当該サーバ及び同外部ソフトウェアを利用したサーバの隔離を実施し、不正プログラムの除去、脆弱性の修正等の対応を完了している。
同社では対象サイトおよび同外部ソフトウェアを利用したサーバについては、不正プログラムの確認とシステムのクリーンアップを行い、安全性が確認できたサイトから順次復旧を行っている。
同社では、セキュリティ体制の強化と個人情報の管理体制の見直し等の再発防止策を実施・推進するとのこと。