フォレスト出版株式会社は7月7日、同社が運営するスマートフォン向けアプリ「フォレスタ」に外部から不正アクセスがあり、個人情報流出の可能性が判明したと発表した。
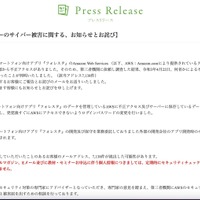
これは4月22日午前6時頃に、スマートフォン向けアプリ「フォレスタ」のデータを管理するAWSに不正アクセス及びサーバに保存するデータへのアクセスがあり、第三者機関に調査依頼したところ、「フォレスタ」の開発及び保守を業務委託した外部の開発会社のアプリ開発時のセキュリティ不備が原因で、AWSへアクセスできる情報が漏えいした可能性が判明したというもの。
流出した可能性があるのは、「フォレスタ」を利用登録したことのある顧客のメールアドレス7,138件。
同社では7月6日、対象の顧客に対し謝罪と報告のメールを送信している。
同社では4月22日午前12時頃に不正アクセスが発覚し、AWSにアクセスできないようログインパスワードの変更を実施している。
また同社では、所轄警察署へ報告と被害届を出すための相談を行っている。
同社では今後、すべてのシステム、社内インフラ及び関係する社外インフラ、ネットワーク状況を総点検し、セキュリティ強化策を制定することに取り組むとのこと。
これは4月22日午前6時頃に、スマートフォン向けアプリ「フォレスタ」のデータを管理するAWSに不正アクセス及びサーバに保存するデータへのアクセスがあり、第三者機関に調査依頼したところ、「フォレスタ」の開発及び保守を業務委託した外部の開発会社のアプリ開発時のセキュリティ不備が原因で、AWSへアクセスできる情報が漏えいした可能性が判明したというもの。
流出した可能性があるのは、「フォレスタ」を利用登録したことのある顧客のメールアドレス7,138件。
同社では7月6日、対象の顧客に対し謝罪と報告のメールを送信している。
同社では4月22日午前12時頃に不正アクセスが発覚し、AWSにアクセスできないようログインパスワードの変更を実施している。
また同社では、所轄警察署へ報告と被害届を出すための相談を行っている。
同社では今後、すべてのシステム、社内インフラ及び関係する社外インフラ、ネットワーク状況を総点検し、セキュリティ強化策を制定することに取り組むとのこと。