JPCERT/CC 2021年第2四半期インシデント報告、改ざんサイトから詐欺サイトへの誘導 多数確認 | ScanNetSecurity
2026.10.02(金)

JPCERT/CC 2021年第2四半期インシデント報告、改ざんサイトから詐欺サイトへの誘導 多数確認

一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月15日、2021年4月1日から6月30日までの四半期における「インシデント報告対応レポート」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
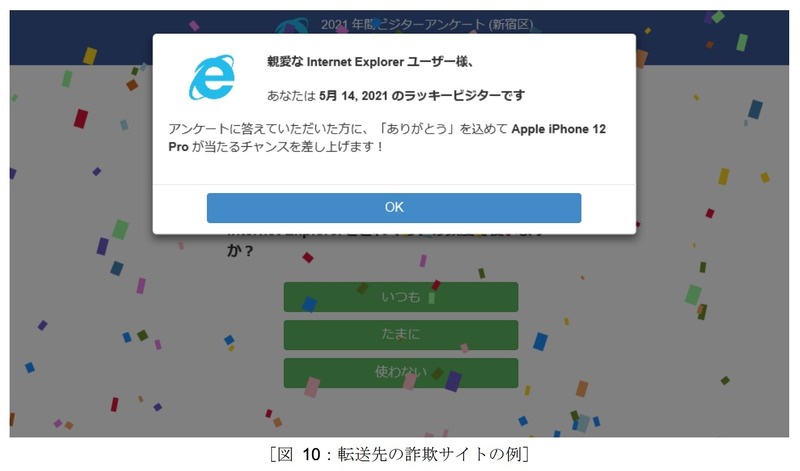
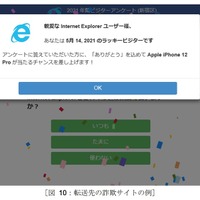
転送先の詐欺サイトの例
転送先の詐欺サイトの例 全 2 枚 拡大写真
 一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月15日、2021年4月1日から6月30日までの四半期における「インシデント報告対応レポート」を公開した。インシデント報告対応レポートによると、同四半期にJPCERT/CCに寄せられたインシデント報告件数は10,274件で、前四半期(9,629件)から7%増加した。

 同四半期のインシデントの内訳は「フィッシングサイト」が69.4%、「スキャン」が19.9%となった。フィッシングサイトの報告件数は4,841件で、前四半期の4,831件とほぼ同数となっている。内訳では、国内のブランドを装ったフィッシングサイトの件数は2,732件で、前四半期の2,585件から6%増加、国外のブランドを装ったフィッシングサイトの件数は1,134件となり、前四半期の1,700件から33%減少した。

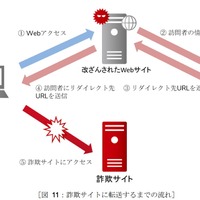
 同レポートによると、同四半期に報告のあったWeb サイト改ざんの件数は251件で、前四半期の282件から11%減少しているが、改ざんされた Web サイトから詐欺サイトや不審な商品販売サイトなどに誘導される報告が複数寄せられている。改ざんされた Web サイトには不正な PHP スクリプトが設置され、そのスクリプトを利用し「ラッキービジター詐欺ページ」など多数の不正なページが作成されている。改ざんされた Web サイトにアクセスすると、訪問者の情報が攻撃者サーバに送信され、攻撃者サーバは訪問者の情報をもとに転送先となる URL をレスポンスとして返し、最終的にこの URL宛に、改ざんされた Web サイトが訪問者を転送する。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  2. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  5. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

ランキングをもっと見る
PageTop