71%がVPNのセキュリティを懸念「2022年版 VPNリスクレポート」 | ScanNetSecurity
2026.11.12(木)

71%がVPNのセキュリティを懸念「2022年版 VPNリスクレポート」

 ゼットスケーラー株式会社は10月4日、Cybersecurity Insiders が実施した調査結果をまとめた年次レポート「2022年版 VPNリスクレポート(日本語版)」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
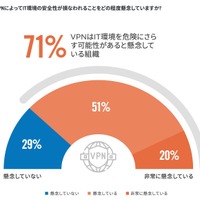
VPNによってIT環境の安全性が損なわれることをどの程度懸念していますか?
VPNによってIT環境の安全性が損なわれることをどの程度懸念していますか? 全 1 枚 拡大写真

 ゼットスケーラー株式会社は10月4日、Cybersecurity Insiders が実施した調査結果をまとめた年次レポート「2022年版 VPNリスクレポート(日本語版)」を発表した。

 同レポートでは、グローバルに展開する北米の企業に勤務するIT専門家350人以上を対象に調査を実施、リモートアクセス環境の現状や最も多く報告されているVPNの危険性、ゼロトラスト導入の増加に関する分析などをまとめている。

 同レポートによると、調査対象企業の78%がランサムウェア攻撃を懸念していることが判明した。

 同レポートでは、VPNについて、調査対象企業の44%がリモートワークの採用以降にVPNを標的とする攻撃の増加を経験しており、65%の組織がVPNに代わる手段の採用を検討していることを取り上げている。

 また同レポートでは、VPNのセキュリティについて、71%の組織がIT環境を危険にさらす可能性があると懸念しており、「今の安全なリモートア クセスソリューションが必要なレベルのセキュリティを提供できない場合、リモートアクセス戦略を調整する必要があるのではないか」という疑問につながると指摘している。

 リモートワークやハイブリッドワークに移行して以降、調査対象企業の68%がゼロトラスト施策は加速していると回答しており、2021年の59%から増加している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

ランキングをもっと見る
PageTop