2022年12月 MBSD-SOC 検知傾向、先月に続き Exchange Server の脆弱性狙う攻撃 | ScanNetSecurity
2026.11.18(水)

2022年12月 MBSD-SOC 検知傾向、先月に続き Exchange Server の脆弱性狙う攻撃

 三井物産セキュアディレクション株式会社(MBSD)は1月18日、2022年12月度 MBSD-SOCの検知傾向トピックスについて同社ブログで発表した。

脆弱性と脅威 セキュリティホール・脆弱性
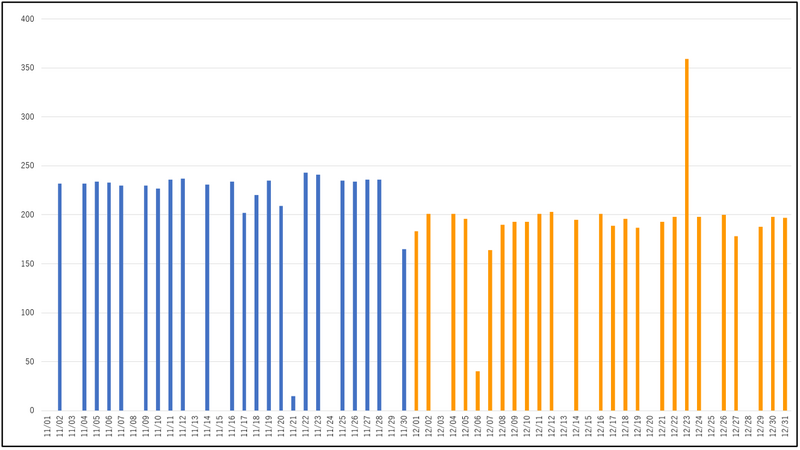
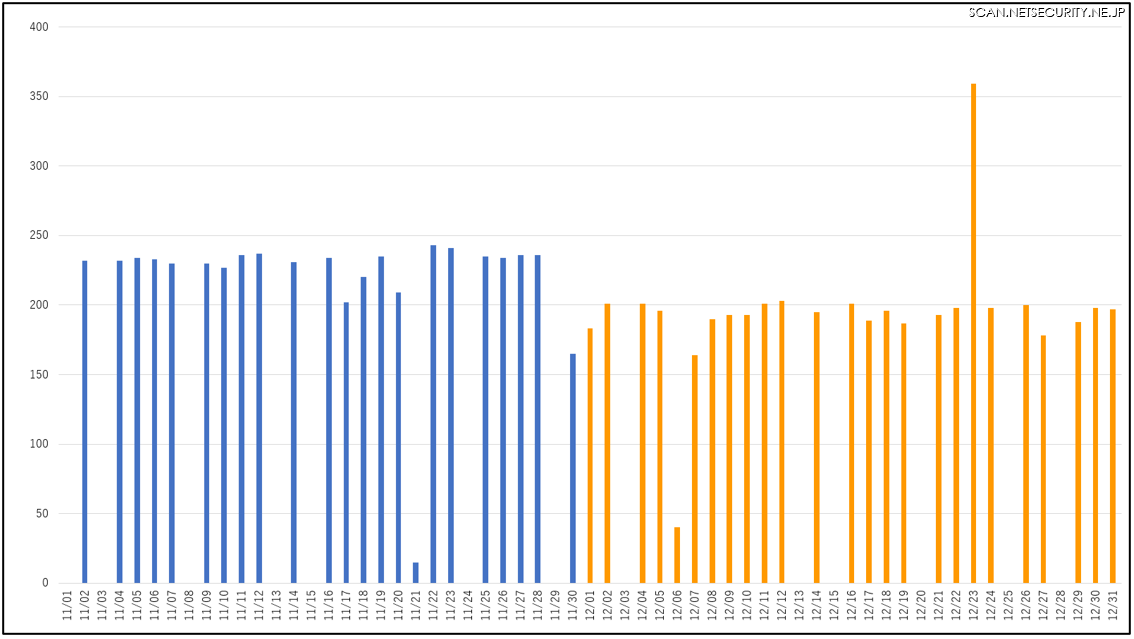
過去2か月間(2022/11/1~12/31)、Microsoft Exchange Serverの脆弱性を狙った攻撃の検知数の推移
過去2か月間(2022/11/1~12/31)、Microsoft Exchange Serverの脆弱性を狙った攻撃の検知数の推移 全 1 枚 拡大写真

 三井物産セキュアディレクション株式会社(MBSD)は1月18日、2022年12月度 MBSD-SOCの検知傾向トピックスについて同社ブログで発表した。

 同社によると、Fortinet社が12月12日に公開した「Fortinet製品のSSL-VPN機能における脆弱性(CVE-2022-42475)」については、同社SOCでは12月末時点までに本脆弱性を悪用する攻撃を検知していないとのこと。

 なおFortinet社からは、本脆弱性を悪用する攻撃が報告されているため、MBSDでは早急に対策することを推奨している。

 マイクロソフト社が9月30日に公開した「Microsoft Exchange Serverの脆弱性(CVE-2022-41040、CVE-2022-41082)」を狙った攻撃は、11月に引き続き12月も検知されており、11月と同様に攻撃元国の9割以上はアメリカで、主に脆弱性スキャンツール「ZGrab」を悪用した攻撃が多数を占めている。
 マイクロソフト社から対策済みのバージョンが公開されており、MBSDでは早急に対策されることを推奨している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. 古川デジタル大臣、総理指示でサイバー対処能力強化法の改正を検討 国内通信の扱いが論点に

    古川デジタル大臣、総理指示でサイバー対処能力強化法の改正を検討 国内通信の扱いが論点に

ランキングをもっと見る
PageTop