総務省、警察庁、経済産業省は2月1日、「クレジットカード会社等に対するフィッシング対策強化の要請」を発表した。クレジットカード番号等の不正利用の原因の一つであるフィッシング被害が増加していることを受けたもの。
フィッシングによるクレジットカード番号等の詐取は、クレジットカード番号等の不正利用の一因となっており、利用者保護の観点から、クレジットカード会社等において適切な対応が取られることが求められるとしている。
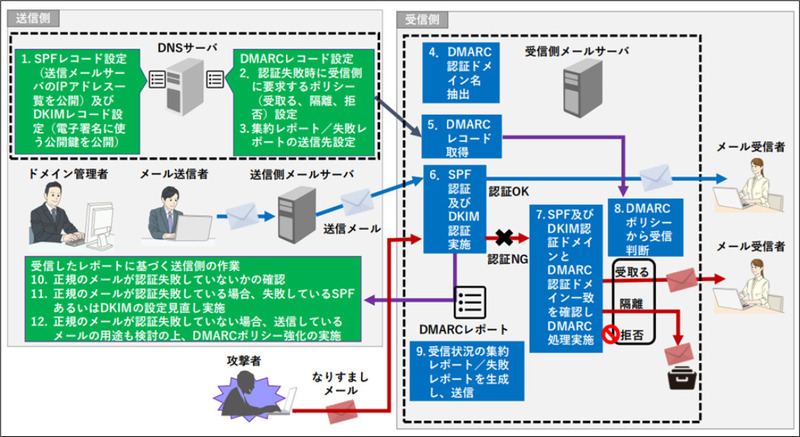
適切な対応として、総務省らは送信ドメイン認証技術の一つであるDMARC(Domain-based Message Authentication, Reporting, and Conformance)の導入を勧めている。フィッシングメールがドメイン名をなりすまして送信されることが多く、送信ドメイン認証技術のうちフィッシングメール対策に特に有効とされているためだ。
クレジットカード会社等においてはDMARCを導入し、ドメイン名のなりすましを検出するとともに、自社を騙るフィッシングメールが利用者に届かなくなるよう利用者の受信を制限することが重要としている。
現在、DMARCの導入企業は増加しており、半数以上という調査結果も発表されいる。しかし、DMARCにはnone、quarantine、rejectの3つのポリシーがあり、認証のみでメールを受信箱に届ける「none」ではDMARC導入の意味がない。導入企業の多くが「none」のままで運用している可能性もある。
DMARCを導入するのであれば、隔離や迷惑メールフォルダに入れる「quarantine」や、認証に失敗したメールを破棄する「reject」を適用してこそ効果が見込める。ただし、これらのポリシーを適用するには1~2年の検証期間が必要となるため、それを見越した導入を呼びかけるべきであろう。