ACCS、「海賊版ソフト利用に法的措置」メールに注意呼びかけ | ScanNetSecurity
2026.09.24(木)

ACCS、「海賊版ソフト利用に法的措置」メールに注意呼びかけ

 一般社団法人コンピュータソフトウェア著作権協会(ACCS)は3月27日、同協会を騙るメールについて注意喚起を発表した。

脆弱性と脅威 脅威動向
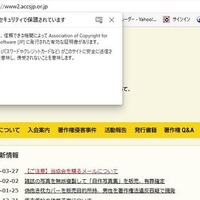
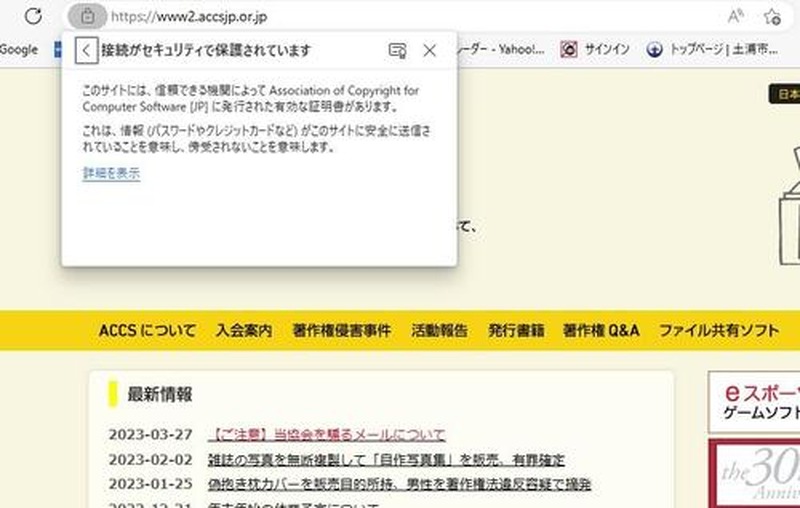
証明書情報の確認画面
証明書情報の確認画面 全 1 枚 拡大写真

 一般社団法人コンピュータソフトウェア著作権協会(ACCS)は3月27日、同協会を騙るメールについて注意喚起を発表した。

 同協会によると、同協会を名乗り「海賊版ソフトの利用に関して法的措置を講ずる」という内容のメールを受信したと複数の問合せがあったという。

 なお、同協会を名乗るメールは「contact@accsjp.net」から配信されているが、同協会の正規ドメインとは異なっており、メールに記載された電話番号も異なっている。

 また、同当協会のWebサイトのURLは「 https : //www2.accsjp.or.jp/ 」で、ブラウザのURLの左端の鍵アイコンをクリックし証明書情報を確認すると、正規サイトの場合は同協会名が表示される。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  2. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  3. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  4. ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明

    ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明

  5. 連結子会社であるカインドオルへのフィッシング、トレジャー・ファクトリーグループ全体で再発防止に取り組む

    連結子会社であるカインドオルへのフィッシング、トレジャー・ファクトリーグループ全体で再発防止に取り組む

ランキングをもっと見る
PageTop