大阪急性期・総合医療センターへのランサムウェア攻撃に関する報告書「誤った閉域網神話によるセキュリティ意識の薄れ」指摘 | ScanNetSecurity
2026.11.18(水)

大阪急性期・総合医療センターへのランサムウェア攻撃に関する報告書「誤った閉域網神話によるセキュリティ意識の薄れ」指摘

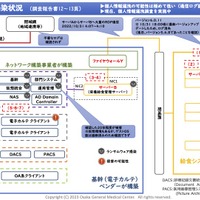
地方独立行政法人大阪府立病院機構 大阪急性期・総合医療センターは3月28日、2022年10月31日に公表したランサムウェア感染による電子カルテシステムの障害について、調査報告書を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 地方独立行政法人大阪府立病院機構 大阪急性期・総合医療センターは3月28日、2022年10月31日に公表したランサムウェア感染による電子カルテシステムの障害について、調査報告書を発表した。75ページのPDFファイルによる報告書と、7ページのPDFファイルによる報告書概要を公開している。

 大阪急性期・総合医療センターは、800床以上を持つ大規模な総合病院で、様々な診療科を有する医療機関。同センターでは長期間、電子カルテシステムが暗号化された影響で診療制限を行っていたが、2022年12月12日に電子カルテサーバを再稼動し、2023年1月11日に診療機能が完全復旧している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

    マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

ランキングをもっと見る
PageTop