米CISA、重要インフラへ FCC対象リストのリスク管理計画への組み込み要請 | ScanNetSecurity
2026.11.14(土)

米CISA、重要インフラへ FCC対象リストのリスク管理計画への組み込み要請

 米CISA(Cybersecurity & Infrastructure Security Agency)は現地時間5月1日、FCC対象リストをリスク管理計画に組み込むよう、重要インフラの所有者及び運営者に要請した。

製品・サービス・業界動向 業界動向
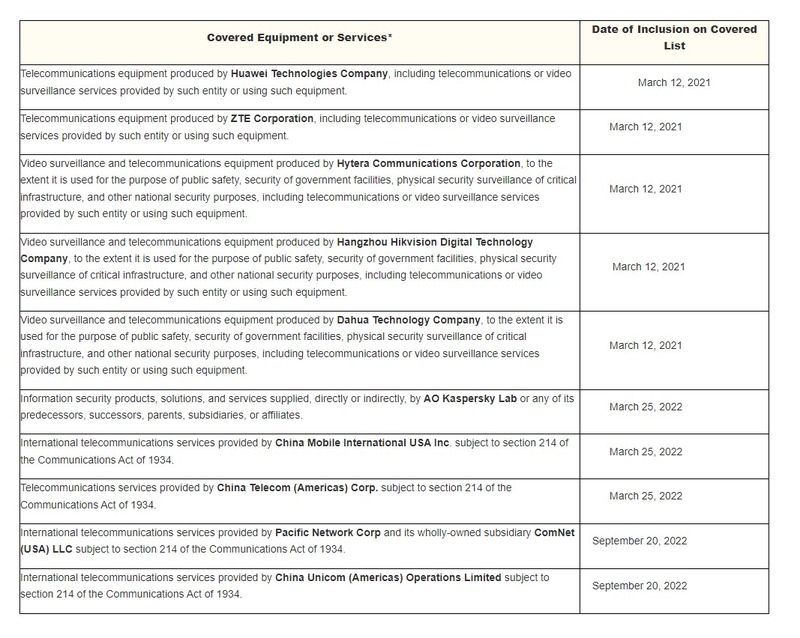
List of Equipment and Services Covered By Section 2 of The Secure Networks Act
List of Equipment and Services Covered By Section 2 of The Secure Networks Act 全 1 枚 拡大写真

 米CISA(Cybersecurity & Infrastructure Security Agency)は現地時間5月1日、FCC対象リストをリスク管理計画に組み込むよう、重要インフラの所有者及び運営者に要請した。

 米連邦通信委員会(FCC)は2019年に、安全で信頼できる通信ネットワーク法に基づき、米国の国家安全保障または国家安全保障に対する米国人の安全と安心に許容できないリスクをもたらすと米国政府が決定した通信機器及びサービスの対象リストを維持している。

 CISAでは、第6回全米サプライチェーン・インテグリティ月間の終了に際し、重要インフラの所有者及び運営者に対し、国家の最も重要なサプライチェーンの安全確保に必要な措置を講じるよう喚起している。

 CISAでは、「ソフトウェアサプライチェーン攻撃に対する防御」に記載されている推奨事項の採用に加え、対象リストをサプライチェーンのリスク管理の取り組みに取り入れるよう強く要請している。また、全ての重要インフラ組織は、FCCの対象リストに掲載されているような脆弱な機器やその他のリスクの高い機器を特定するための支援として、CISAの無料の脆弱性スキャンサービスへの登録を求められている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  4. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  5. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

ランキングをもっと見る
PageTop