総務省は6月30日、富士通株式会社と富士通クラウドテクノロジーズ株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保に係る指導について発表した。
富士通では、同社が提供する企業向けネットワークサービス「FENICS」にて、ネットワーク機器に対し外部から不正侵入があり、2022年3月から2022年11月までの間に複数回にわたり、同サービスを利用して通信を行った顧客の通信情報が外部に流出した事案が発生していた。

総務省は6月30日、富士通株式会社と富士通クラウドテクノロジーズ株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保に係る指導について発表した。
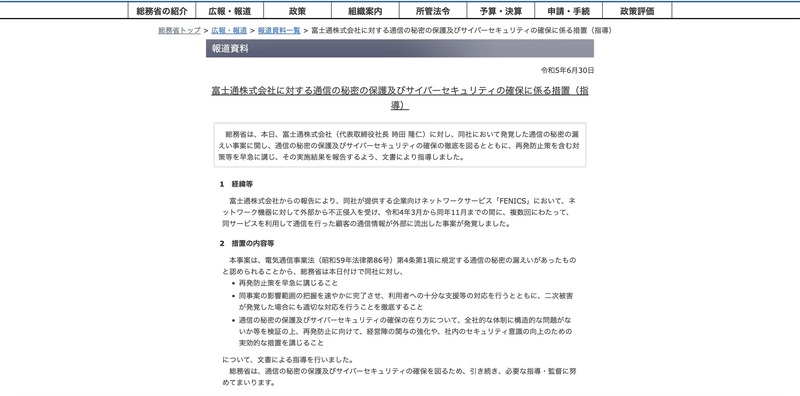
総務省は6月30日、富士通株式会社と富士通クラウドテクノロジーズ株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保に係る指導について発表した。
富士通では、同社が提供する企業向けネットワークサービス「FENICS」にて、ネットワーク機器に対し外部から不正侵入があり、2022年3月から2022年11月までの間に複数回にわたり、同サービスを利用して通信を行った顧客の通信情報が外部に流出した事案が発生していた。
《ScanNetSecurity》