福島第一原発の処理水海洋放出 抗議のサイバー攻撃 | ScanNetSecurity
2026.10.02(金)

福島第一原発の処理水海洋放出 抗議のサイバー攻撃

 水で原子炉を冷却すると、その水には 64 種類の放射性元素が混入する。これらの放射性元素の半減期は、一瞬のものから、炭素 14 など 5,000 年にのぼるものまでさまざまだ。

国際 TheRegister
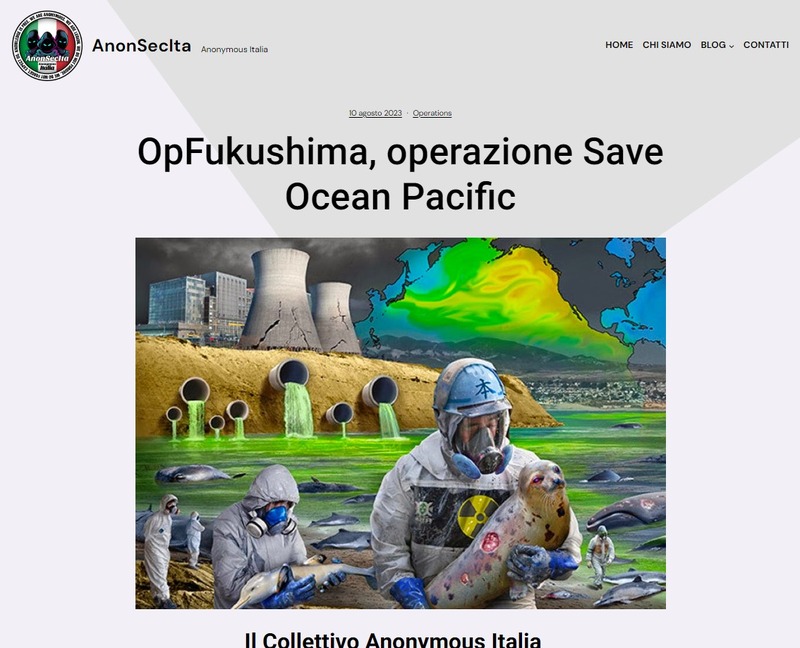
アノニマス・イタリア・コレクティブの配信記事(anonsecita.wordpress.com)
アノニマス・イタリア・コレクティブの配信記事(anonsecita.wordpress.com) 全 1 枚 拡大写真

 アノニマスを名乗ってアノニマスのアイコン等を使用している団体(EUTNAIOA)が、福島第一原発からの廃水の海洋放出に伴う手続きを巡って、日本政府を標的に抗議目的のサイバー攻撃を実施したと主張している。

 この攻撃を実施したアノニマス・イタリア・コレクティブの主張によると、「Tango Down」という作戦名のもとで、福島第一原発に関連する 21 もの政府およびその他のウェブサイトを攻撃したとのことだ。福島第一原発では、周知の通り 2011 年に、地震および津波によって安全システムが機能不全に陥り、3 基の炉心が損傷した。

 アノニマス・イタリア・コレクティブが標的とした組織は、日本の環境省、日本原子力発電株式会社、日本原子力学会、原子力規制委員会、原子力委員会(AEC)、科学技術庁、内閣総理大臣岸田文雄、およびフォーリン・プレスセンターなどだ。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop