セキュリティサービスに「くん付け」する時代になったのか。
正直最初は「攻撃遮断くん」というサービス名称を見たときそう思ったものだが、セキュリティ業界で一頭地を抜くサイバーセキュリティクラウド社のメッセージのわかりやすさは、それまでセキュリティ投資に及び腰だったはずの中小企業にまで幅広く WAF(Web Application Firewall)を普及させることに成功する一因となった。
同社が近年、攻撃遮断くんと併行して力を入れているのが、パブリッククラウド WAF の自動運用サービス「WafCharm(ワフチャーム)」だ。
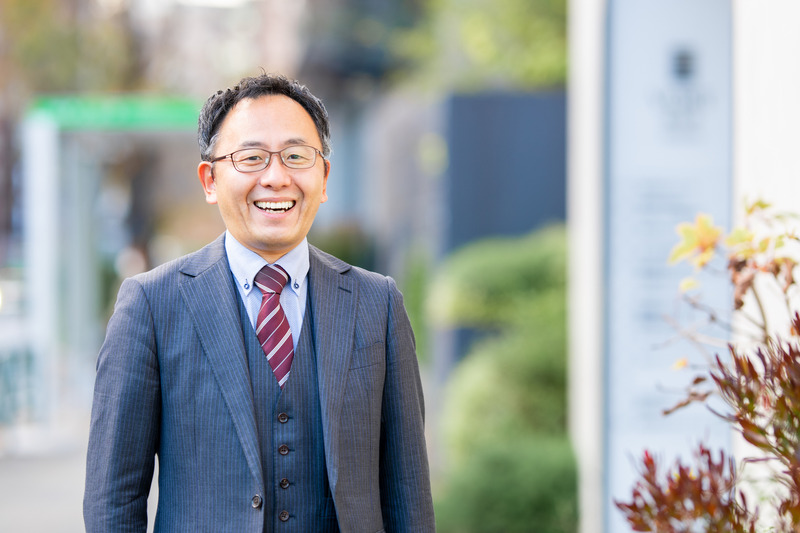
「クラウドサービスが提供する WAF のルールセットがブラックボックスとなっていることによる運用課題を多くの企業が抱えている」と語るのが、株式会社サイバーセキュリティクラウド セールスエンジニア 竹村 隆吉(たけむら たかよし)氏だ。
10 月に開催される Security Days Fall 2023 で 10 月 19 日 (木)、「複雑な WAF 設定はもう不要! AWS / Azure 環境でセキュリティを手間なく強化する方法」と題した講演を行う同氏に、クラウド WAF の運用管理の課題について話を聞いた。
──ユーザー企業は、AWS や Azure などのクラウドサービスが提供する WAF にどんな課題を持っていますか?
パブリッククラウドが提供する WAF は、ルールセットの運用がユーザー側に委ねられています。「コアルールセット」「マネージドルール」と呼ばれるルールセットが AWS やサードパーティからリリースされてはいるのですが、ユーザー側でどういうルールが作成されているのかが見えないブラックボックスになっています。ルールセットを適用すれば一定の効果はありますが、仮に誤遮断や正常なリクエストがブロックされた場合、どう対処すればいいのかわかりません。
「SQL インジェクション」など、どういう攻撃を防ぐためのルールであるかは名前を見れば想像がつくのですが、実際にその中身、たとえばどの文字列にヒットして SQL インジェクションにマッチしてしまったのかは、ログから追えない形になっています。これが、パブリッククラウド WAF の一番の課題点であり、運用の難易度を上げています。
──通常ユーザーはそれにどう対処しているのですか?
誤検知をしてしまった対象の URI を除外したり、そのルール自体を無効化するなどの対処を行っていますが、たとえば対象の URI を除外してしまえば、その URI に対しての攻撃は無防備になってしまう形になります。講演ではこれらの課題の解決法を具体的に提案します。
──それをサイバーセキュリティクラウド社がどう検証し解決するのか、クラウドサービスを活用している幅広い層に向けた講演になりそうですね
AWSWAF や AzureWAF などのパブリッククラウドの WAF をご利用されていて、マネージドルールやコアルールセットを運用して課題感を持たれていたり、そもそもどのマネージドルールを使えばいいのかわからない、パブリッククラウドWAF を運用しているものの使っているルールセットで本当に全て守れているのかがわからないといった課題を持たれているお客様に来場いただければ、必ず役に立つ発見やヒントをお持ち帰りいただけます。
──ありがとうございました
インタビュー終了後にこうして原稿にまとめていて、ふと気づいたことがある。それは、竹村氏の講演タイトル「複雑な WAF設定は もう不要」が、見事に俳句と同じ「五 七 五」調になっていることだ。わかりやすいし記憶に残る。意図してやっているのなら流石(さすが)のサイバーセキュリティクラウド社のわかりやすいメッセージ作りと感心するし、まさか無意識でこれをやれていたとしたら、編集者/記者としてスカウトしたいくらいだ。
取材では、前置きや回り道をせず真っ直ぐ顧客の課題に踏み入り、その解決法を簡潔平易に解説した竹村氏。同氏の明快な講演はパブリッククラウドWAF を運用するユーザーなら聞いておいた方が良い。
竹村氏の講演「複雑な WAF 設定はもう不要! AWS / Azure 環境でセキュリティを手間なく強化する方法」は 10 月 19 日 (木) 15:45 - 16:25 の 40 分間。Security Days Fall 2023 の会場は東京駅南口から(信号が青なら)徒歩 30 秒の KITTE である。では本編は会場で。
Security Days Fall 2023 東京
10.19(木) 15:45-16:25 | RoomB
「複雑な WAF 設定はもう不要! AWS / Azure 環境でセキュリティを手間なく強化する方法」
株式会社サイバーセキュリティクラウド セールスエンジニア
竹村 隆吉 氏
Security Days Fall 2023 東京
10.18(水) 14:50-15:30 | RoomB
「脆弱性情報収集・管理の自動化で工数削減!業務を効率化させながらセキュリティ強化を実現させる術とは」
株式会社サイバーセキュリティクラウド マーケティング部
山田 雄佑 氏
Security Days Fall 2023 東京
10.20(金) 15:45-16:25 | RoomB
「脆弱性情報収集・管理の自動化で工数削減!業務を効率化させながらセキュリティ強化を実現させる術とは」
株式会社サイバーセキュリティクラウド 営業部アカウントセールスBチームリーダー
山本 裕貴 氏